*sshole ช่องโหว่ OpenSSH บน Alpine ที่ใส่ Password ยาวเกิน 256 ตัวก็ Login ได้
*sshole (อ่านว่า SSHole) คือช่องโหว่ของ OpenSSH ที่มีรหัส CVE-2026-123158 ซึ่งทำให้เราสามารถ Login เข้าไปในระบบได้ เพียงแค่ใส่ Password ที่มีความยาวมากกว่า 256 ตัวอักษร ชื่อเต็มของช่องโหว่นี้ขึ้นต้นด้วยดอกจัน (*) แล้วตามด้วย sshole เพราะต้นเหตุทั้งหมดมาจากดอกจันเพียงตัวเดียว ช่องโหว่นี้ไม่ได้กระทบทุกระบบ แต่ถ้าระบบของคุณตรงเงื่อนไข ความรุนแรงของมันสูงถึงขั้นยกระดับสิทธิ์เป็น root ได้
บทความนี้อธิบายในระดับแนวคิด เพื่อให้เข้าใจที่มาของปัญหาและวิธีป้องกัน ไม่ใช่ขั้นตอนการโจมตี
*sshole ทำอะไรได้บ้าง
ภาพด้านล่างคือ Terminal ที่พยายาม SSH เข้าเครื่อง Alpine ครั้งแรกใส่ Password ผิดก็จะได้ Permission denied ตามปกติ แต่เมื่อใส่ Password ที่ยาวเกิน 256 ตัวอักษร ระบบกลับปล่อยให้เข้าไปได้ และเมื่อสั่ง id ก็จะเห็นว่าเป็น uid=0(root)
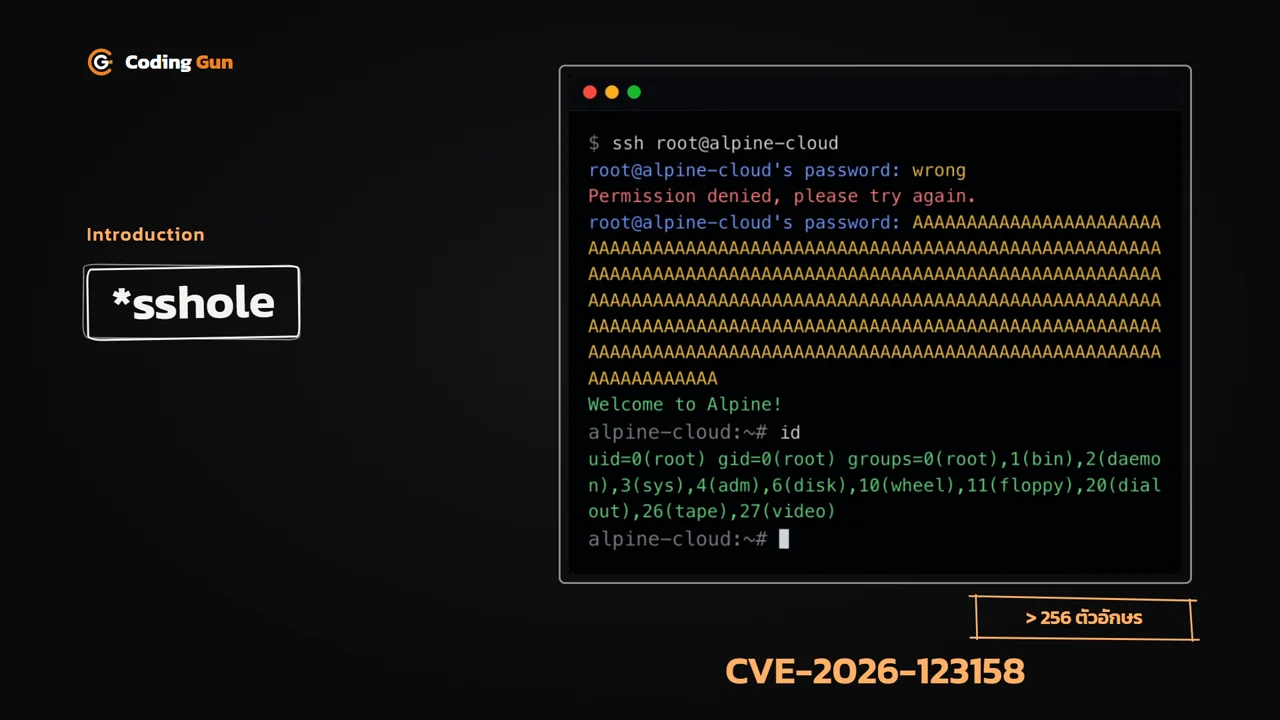
คำถามคือ Password ที่ยาวขนาดนี้ไปทำให้ระบบตรวจสอบผิดพลาดได้ยังไง เราต้องย้อนกลับไปดูความหมายของดอกจันในระบบ Unix ก่อน
ดอกจัน (*) ในระบบ Unix หมายถึงอะไร
ในระบบ Unix และ Linux การจัดเก็บ Password จะเก็บเป็นบรรทัดของแต่ละ User เริ่มจาก Username ตามด้วย Colon (:) แล้วตามด้วย Hash ของ Password และข้อมูลอื่น ๆ ของ User คนนั้น
ดอกจัน (Asterisk) ถูกใช้ในช่อง Password มาตั้งแต่ราวปี 1980 ซึ่งเป็นยุคแรกของ BSD Unix เช่น User แรก ๆ อย่าง daemon ที่ช่อง Password เป็น * ความหมายของมันคือ Account นี้ไม่สามารถ Login ด้วย Password ได้
แนวคิดเบื้องหลังก็คือ
- ไม่มี Algorithm ใด
- และไม่มี Salt แบบไหน
- ที่จะ Hash ค่าใด ๆ ออกมาแล้วได้ผลลัพธ์เป็นดอกจันตัวเดียว
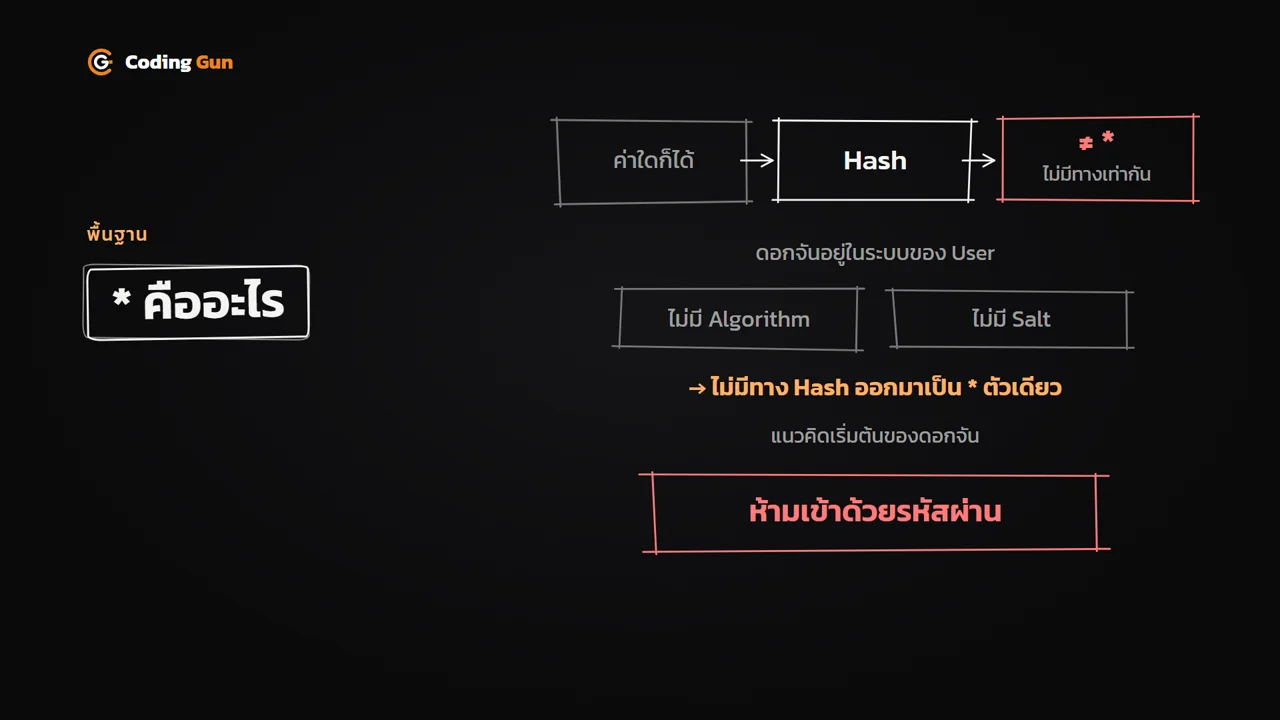
ดอกจัน (*) ในช่อง Password = ห้ามเข้าด้วยรหัสผ่าน
ปัญหาเกิดที่ musl ไม่ใช่ทุกระบบ
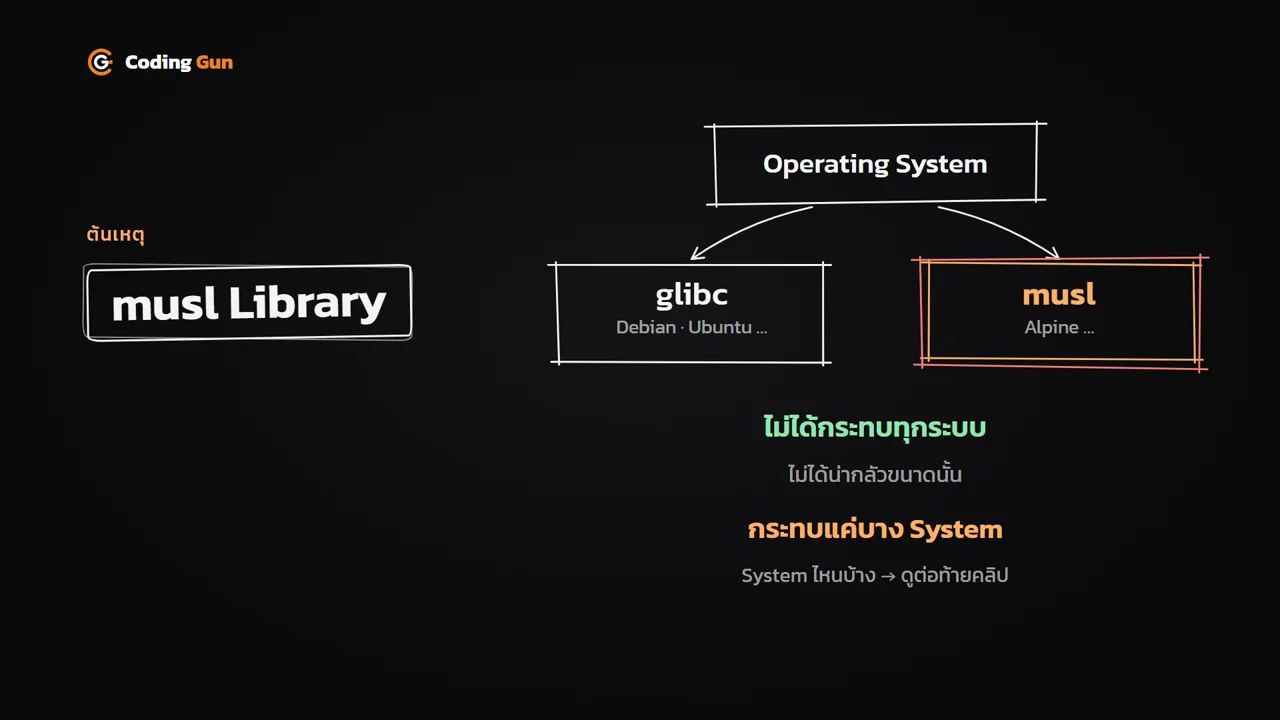
Library มาตรฐานของภาษา C บน Operating System ที่นิยมใช้มีอยู่ 2 ตัวคือ glibc (เช่น Debian และ Ubuntu) และ musl (เช่น Alpine) ช่องโหว่ *sshole เกิดขึ้นที่ฝั่ง musl Library เท่านั้น
ข่าวดีคือปัญหานี้ไม่ได้กระทบกับทุกระบบ แต่กระทบแค่บางระบบเท่านั้น ซึ่งเราจะดูกันในหัวข้อใครได้รับผลกระทบบ้าง
ฟังก์ชัน crypt() ตรวจสอบ Password ยังไง
หัวใจของการตรวจสอบ Password คือฟังก์ชัน crypt() เมื่อเราพิมพ์ Password เข้ามาใน Console ระบบจะเรียกใช้ crypt() เพื่อคำนวณ Hash แล้วนำไปเทียบกับค่าที่เก็บไว้ โดยมีขั้นตอนดังนี้
- ดึงข้อมูลของ User จากไฟล์
/etc/shadowซึ่งเก็บ Algorithm และ Salt ไว้ เช่น$6$คือ Algorithm และabcคือ Salt - นำ Password ที่พิมพ์เข้ามาไป Hash ด้วย Algorithm และ Salt ที่กำหนดไว้ล่วงหน้า
- ถ้าผลลัพธ์ตรงกับค่าที่เก็บไว้ แสดงว่า Password ถูกต้อง ก็จะเข้าได้
- ถ้าไม่ตรงกันก็จะเข้าไม่ได้
alice:$6$abc$k2P9...
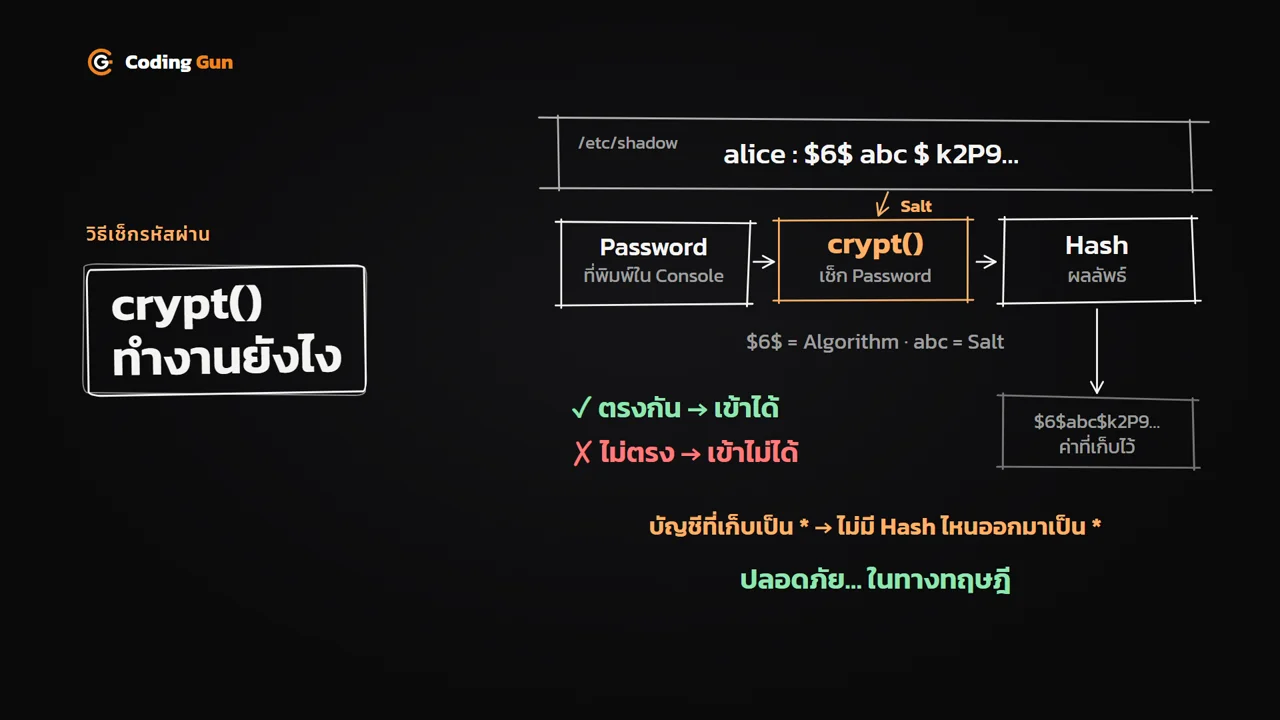
ดังนั้นบัญชีที่เก็บ Password เป็นดอกจันจึงเข้าไม่ได้ เพราะไม่มี Algorithm หรือ Salt ตัวไหนที่ Hash ออกมาแล้วได้ดอกจัน ในทางทฤษฎี บัญชีเหล่านี้จึงถือว่าปลอดภัย
เมื่อ crypt() คำนวณไม่ได้ จะคืนค่าอะไร
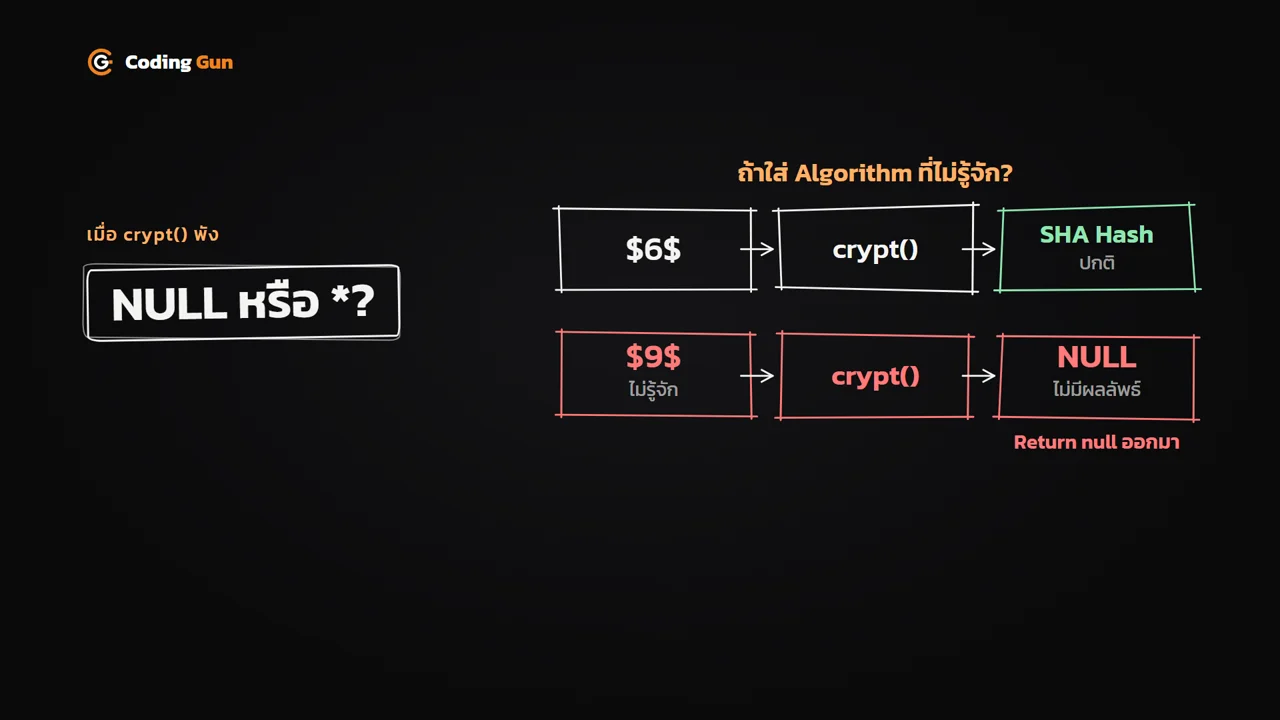
ในทางปฏิบัติ ปัญหาเริ่มขึ้นเมื่อเราส่ง Algorithm ที่ crypt() ไม่รู้จักเข้าไป ปกติ $6$ หมายถึงการใช้ SHA ในการเข้ารหัส แต่ถ้าเป็น $9$ ซึ่งไม่มี Algorithm นี้อยู่ crypt() จะไม่มีผลลัพธ์ออกมา และ return null กลับมาแทน
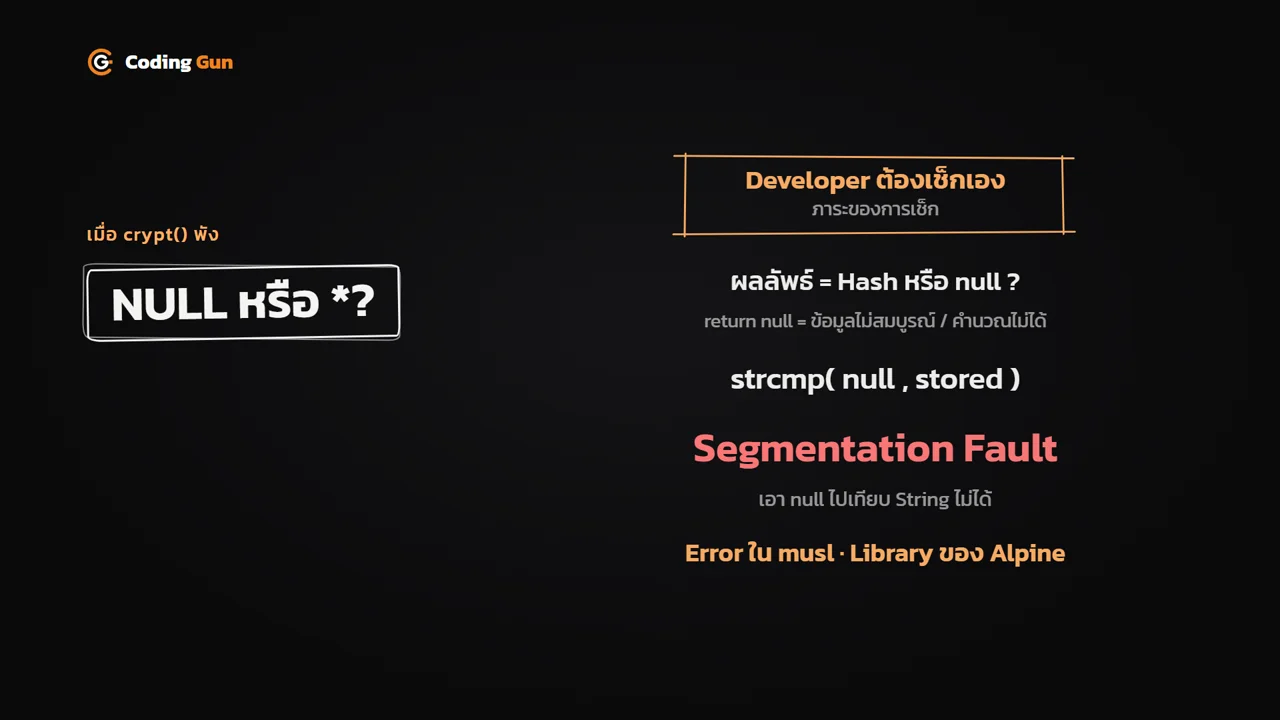
ภาระของการตรวจสอบจึงตกไปอยู่ที่ Developer ว่าค่าที่ได้กลับมาเป็น Hash ที่คำนวณได้จริงหรือเป็น null (หมายถึงข้อมูลไม่สมบูรณ์หรือคำนวณไม่ได้) แต่หลายครั้ง Developer ไม่ได้ตรวจสอบตรงนี้ แล้วนำค่า null ไปเทียบ String ต่อเลย เช่น
strcmp(null, stored)
ผลก็คือเกิด Segmentation Fault เพราะไม่สามารถนำ null ไปเปรียบเทียบกับ String ได้ และเกิดเป็น Error ขึ้นกับระบบที่ใช้ musl ซึ่งเป็น Library ของ Alpine
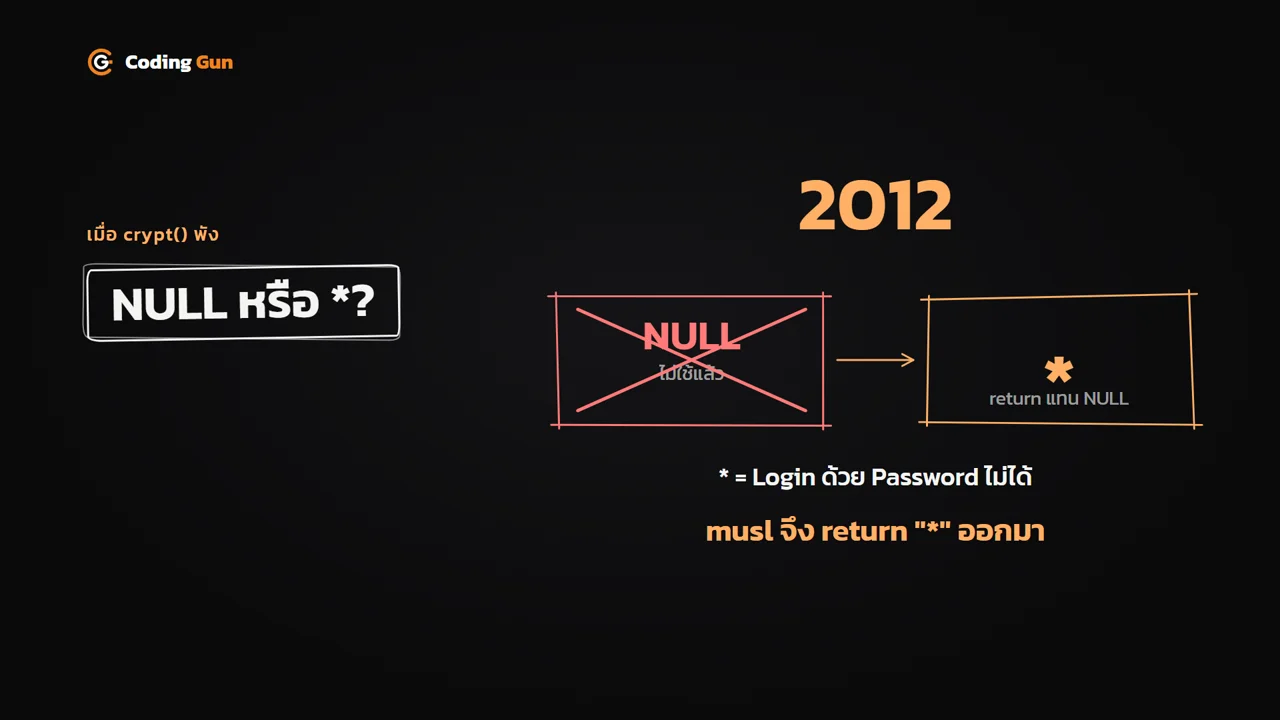
ปี 2012 musl เปลี่ยนมา return “*”
เพื่อแก้ปัญหาโปรแกรม Crash ในปี 2012 musl จึงเปลี่ยนวิธีคิดใหม่ คือเลิก return null แล้วเปลี่ยนมา return อักขระดอกจัน (*) ออกมาแทน
เหตุผลก็คือแนวคิดเดิมตั้งแต่ยุคแรก ดอกจันหมายถึง User ที่ไม่สามารถ Login ด้วย Password ได้ ดังนั้นการคืนค่าดอกจันจึงดูเหมือนเป็นทางเลือกที่ปลอดภัย
จุดที่พัง: Password ยาวเกิน 256 ตัวอักษร
ปัญหาของ *sshole อยู่ตรงนี้
- ถ้า Password มีความยาว น้อยกว่า 256 ตัวอักษร crypt() จะคำนวณค่า Hash จริง ๆ ออกมา
- ถ้า Password มีความยาว เกิน 256 ตัวอักษร (แต่ไม่เกิน 1024) crypt() จะยอมแพ้แล้ว คืนค่าดอกจัน กลับมา
เมื่อคืนค่าดอกจันกลับมา ก็ย้อนกลับไปที่จุดเริ่มต้น เพราะบัญชีที่ถูกล็อกไว้ก็มี Hash เป็นดอกจันเหมือนกัน พอนำมา Compare กัน ดอกจันกับดอกจันจึง เท่ากัน ระบบก็เลยปล่อยให้ User นั้น Login เข้าไปได้
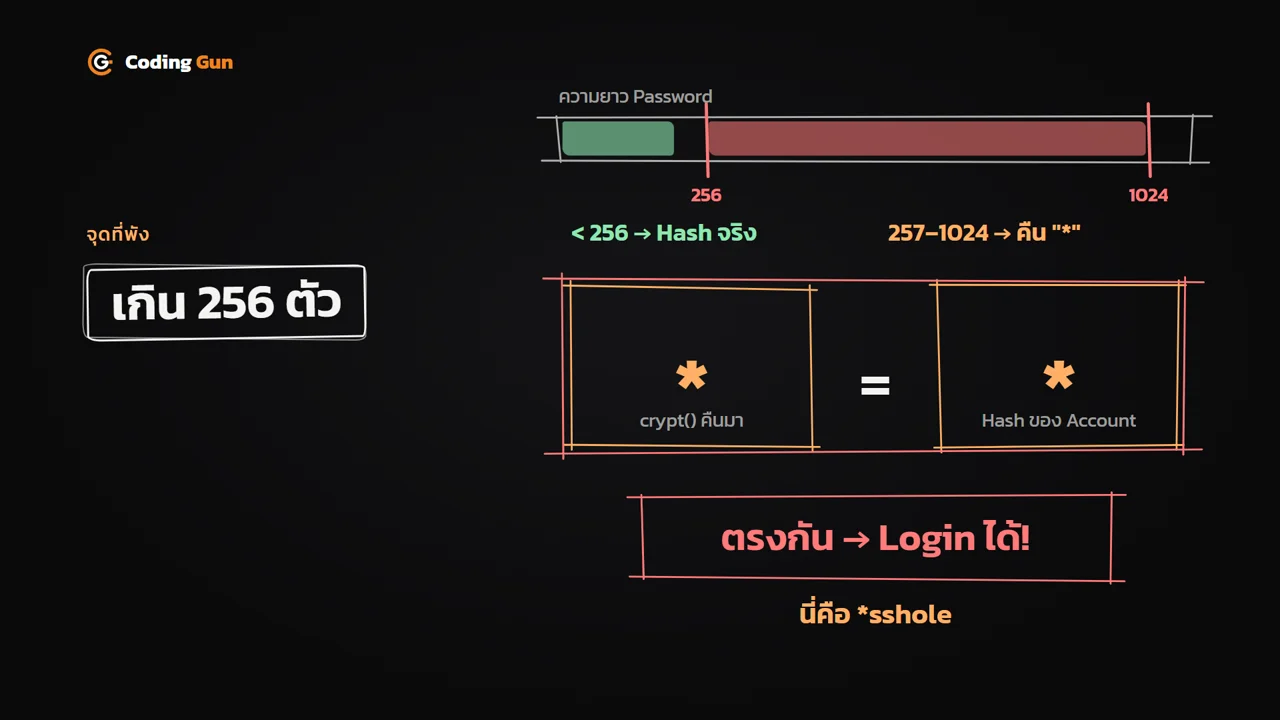
ดอกจันที่ crypt() คืนมา = ดอกจันที่เก็บไว้ใน Account → ระบบมองว่า Password ถูกต้อง
ทำไม sshd ต้องเรียก crypt() ทุกครั้ง
คำถามที่ตามมาคือ ทำไมไม่ตรวจสอบไปเลยว่าถ้า Account มีดอกจันก็ไม่ต้องเรียก crypt() แล้ว return ผลลัพธ์กลับไปทันที
คำตอบคือทำไม่ได้ เพราะก่อนหน้านี้เคยทำแบบนั้นมาแล้ว โดยเมื่อเจอดอกจันก็สร้าง Dummy Hash ขึ้นมาแล้ว return กลับไป ผลก็คือเกิดช่องโหว่ CVE-2016-6210 ซึ่งเป็นการทำ User Enumeration (การค้นหาว่าในระบบมี User อะไรอยู่บ้าง)
วิธีการคือส่ง User เข้าไปแล้วดูว่า User ไหนตอบกลับมาช้าหรือเร็ว เพราะถ้าเรียก crypt() จะใช้เวลาตามการ Hash แบบ SHA-512 แต่ถ้าใช้ Dummy ความเร็วจะไม่เท่ากัน ความแตกต่างของเวลานี้เองที่บอกได้ว่า User ไหนมีอยู่จริง
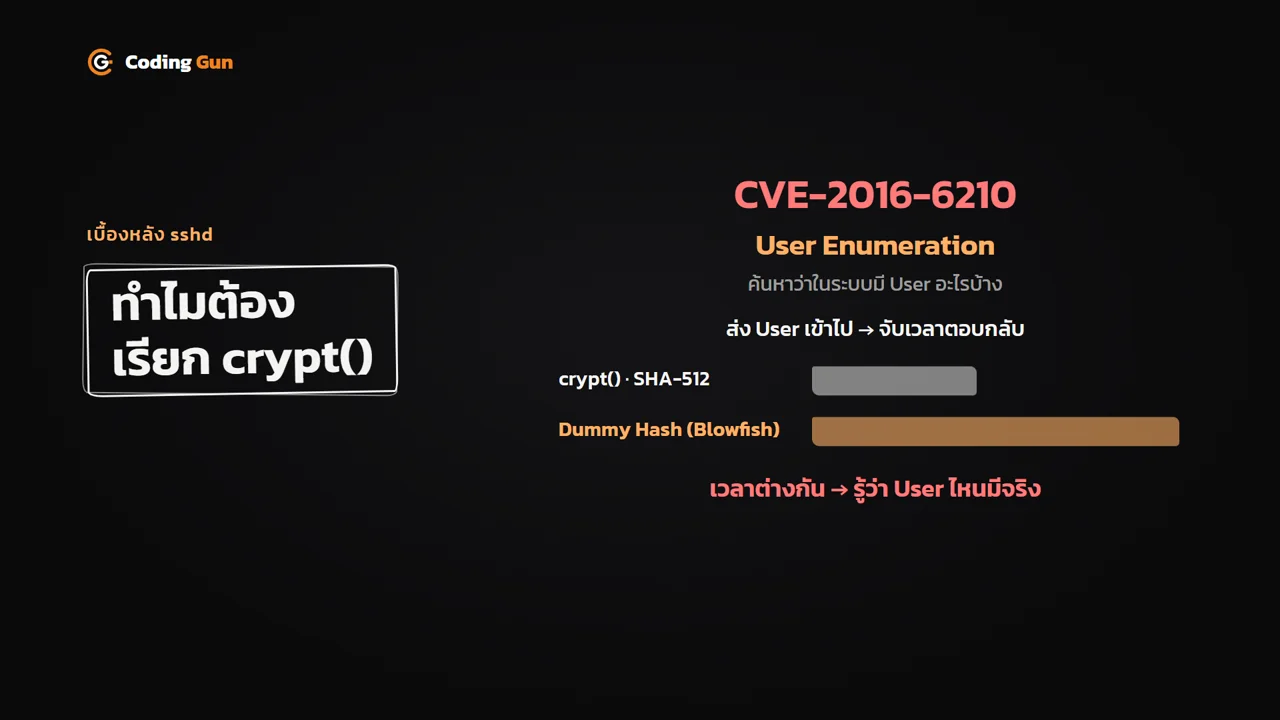
ระบบที่ดีต้องตอบกลับในเวลาเท่ากันทั้ง 2 กรณี
- มี User อยู่ในระบบ แต่ใส่ Password ผิด
- ไม่มี User นั้นอยู่จริง
วิธีแก้ CVE-2016-6210 จึงเป็นการ ยืม Hash ของ User อื่น มาใช้คำนวณ เช่น ถ้า alice เป็นดอกจัน ก็ไปยืม Hash ของ bob มาคำนวณแทน เวลาที่ใช้จึงเท่ากันไม่ว่าจะเป็น alice หรือ bob
alice:*
bob:$6$Q0ycQif$k3Jd...
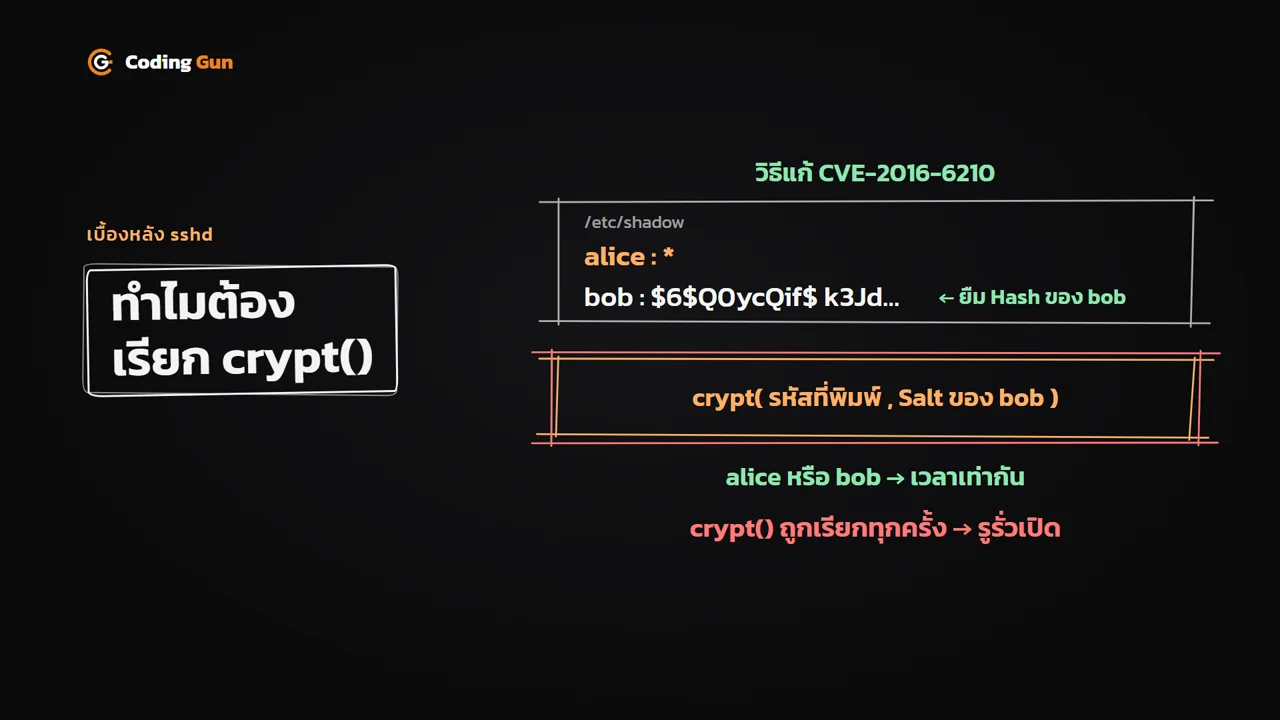
ผลที่ตามมาคือไม่ว่าจะกรณีไหน sshd ก็ต้องเรียก crypt() ตลอดเวลา ซึ่งเป็นการเปิดทางให้ *sshole นั่นเอง
ใครได้รับผลกระทบบ้าง
กลุ่มเสี่ยง: ระบบที่ใช้ musl เช่น Alpine หรือ Operating System อื่น ๆ อย่าง OpenWrt
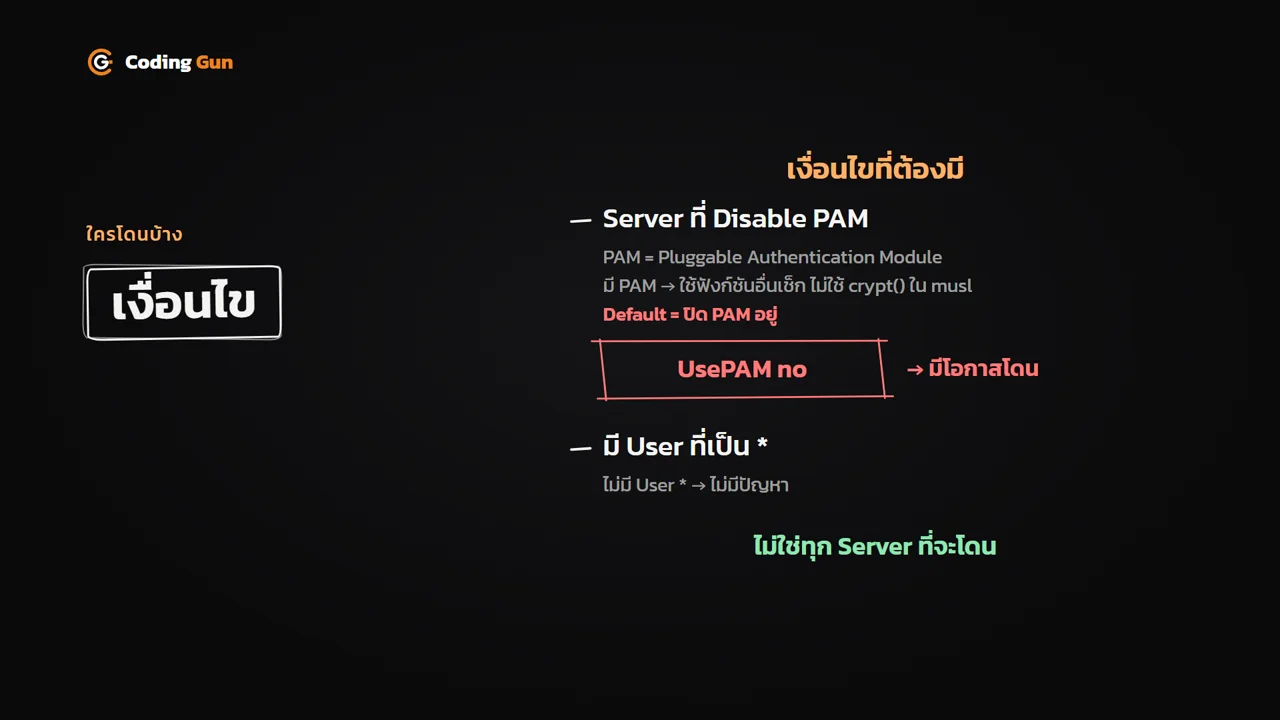
แต่ไม่ใช่ว่าทุก Server ที่เป็น Alpine จะโดน เงื่อนไขที่ต้องมีคือ
- Server Disable PAM ไว้ (PAM ย่อมาจาก Pluggable Authentication Module) ถ้าใช้ PAM ระบบจะไปใช้ฟังก์ชันอื่นในการตรวจสอบแทน crypt() ของ musl แต่ค่า Default จะ Disable PAM ไว้ คือตั้งค่า
UsePAM noซึ่งหมายความว่ามีโอกาสโดน - ต้องมี User ที่เป็นดอกจัน (*) อยู่ในระบบ ถ้าไม่มี User แบบนี้ก็จะไม่มีปัญหา
UsePAM no
ความรุนแรง: ยกระดับสิทธิ์ขึ้นเป็น root
เมื่อ Setup OpenSSH ตาม Default จะมีการตั้งค่า PermitRootLogin no หมายความว่าเราไม่สามารถ SSH เข้าไปด้วย root User ตรง ๆ ได้ ถ้าต้องการเข้าด้วยสิทธิ์ของ root ผ่าน Secure Shell จะต้องตั้งค่า PermitRootLogin yes เท่านั้น
แต่บน Alpine จะมีคำสั่ง doas ซึ่งสามารถเปิด Shell ด้วยสิทธิ์ root ได้ ดังนั้นแม้จะ Login ได้แค่ User ทั่วไป ก็ยังยกระดับสิทธิ์ขึ้นเป็น root ได้อยู่ดี
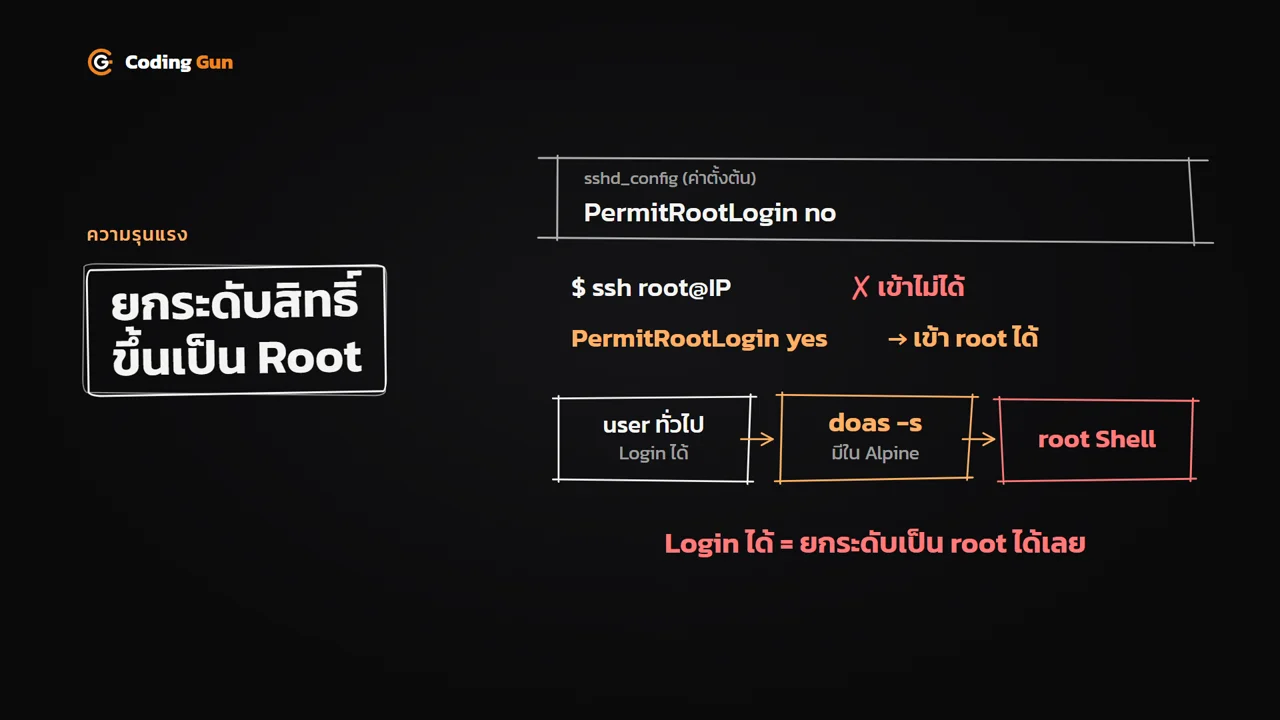
Login ได้ = ยกระดับเป็น root ได้เลย ปัญหานี้จึงมีความรุนแรงมาก
วิธีแก้ไข
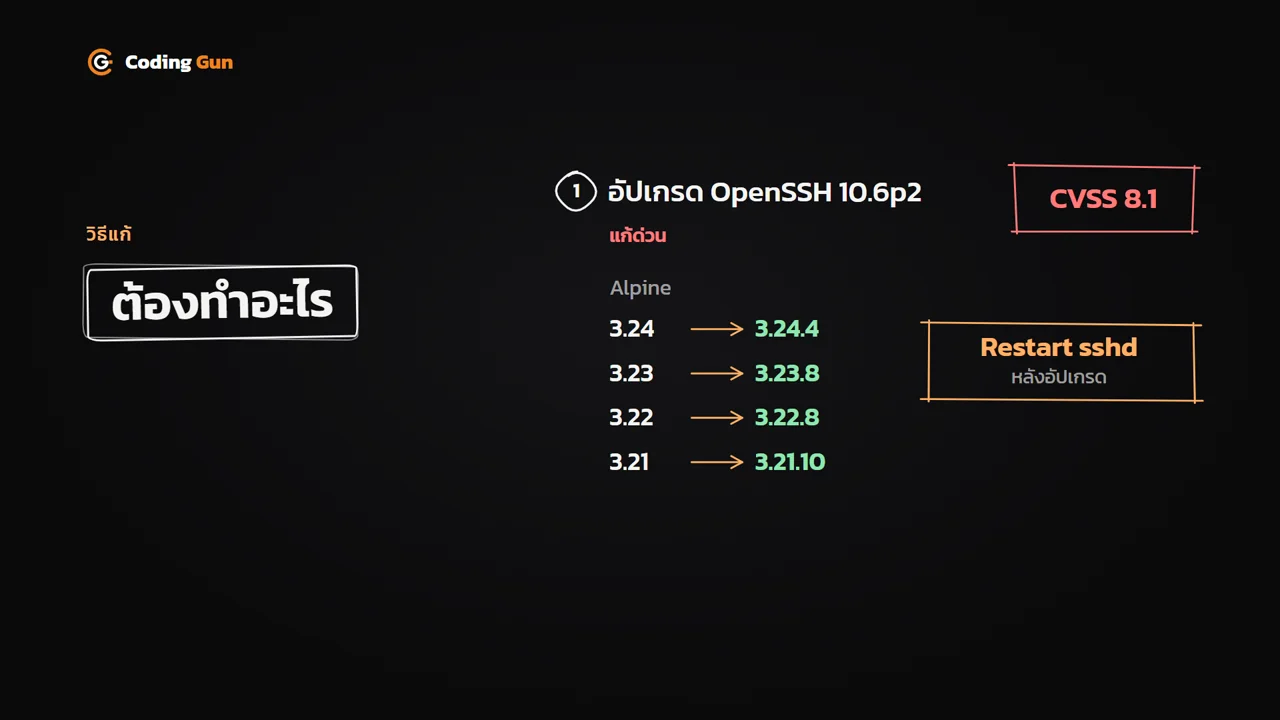
ช่องโหว่นี้มี CVSS Score 8.1 ทาง OpenSSH จึงรีบออก Patch มาแล้ว สิ่งที่ต้องทำมีดังนี้
-
อัปเกรด OpenSSH เป็นเวอร์ชัน 10.6p2 ที่ Patch แล้ว สำหรับ Alpine ให้อัปเกรดตามเวอร์ชันที่ใช้อยู่
Alpine ที่ใช้อยู่ อัปเกรดเป็น 3.24 3.24.4 3.23 3.23.8 3.22 3.22.8 3.21 3.21.10 หลังจากอัปเกรดแล้วให้ Restart sshd อีกครั้ง
-
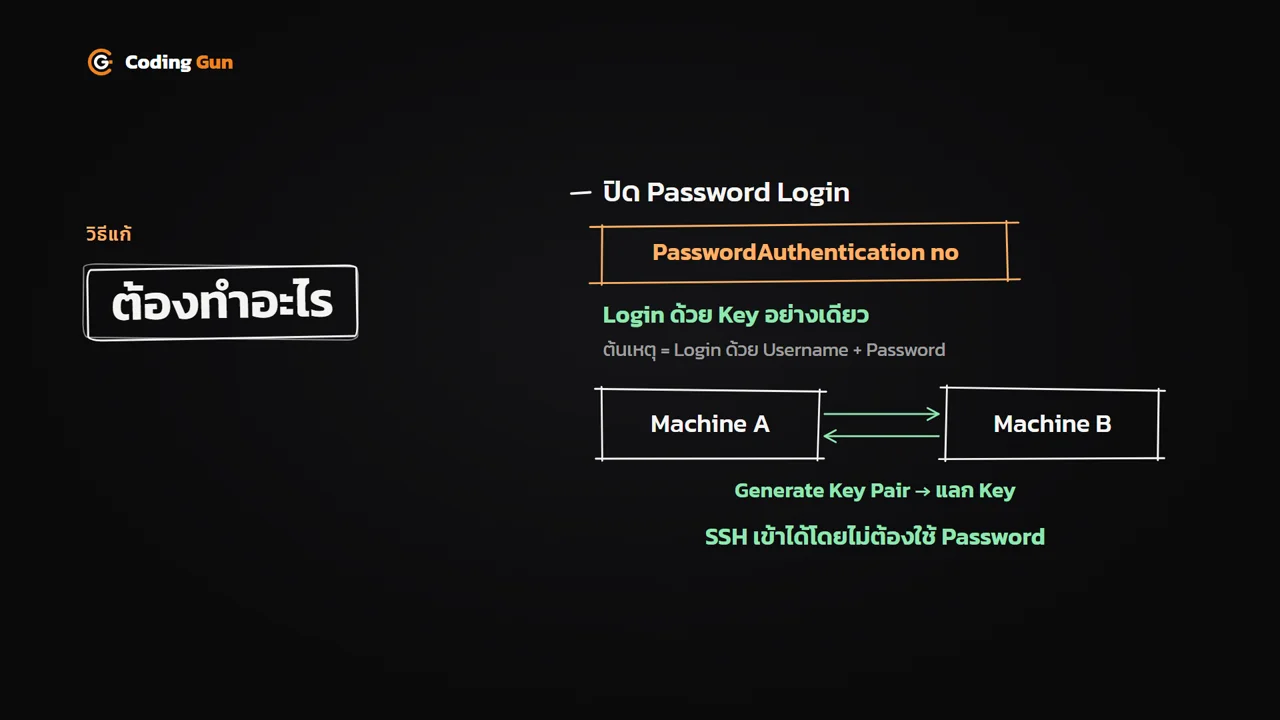
ปิด Password Login ถ้าเป็นไปได้ให้ตั้งค่า
PasswordAuthentication noแล้ว Login ด้วย Key อย่างเดียว เพราะต้นเหตุของปัญหานี้มาจากการ Login ด้วย Username และ PasswordPasswordAuthentication no -
ใช้ Key สำหรับ Machine to Machine ถ้าเป็นการสื่อสารระหว่างเครื่อง ให้ Generate Key Pair แล้วแลก Key กันไว้ หลังจากนั้นการ SSH เข้าไปก็ไม่ต้องใช้ Username และ Password ซึ่งปลอดภัยกว่า
-
ตรวจสอบระบบอื่นที่ใช้ musl เช่น OpenWrt, Buildroot หรือ Operating System อื่น ๆ ที่อาจได้รับผลกระทบด้วย
ค้นพบได้ยังไง
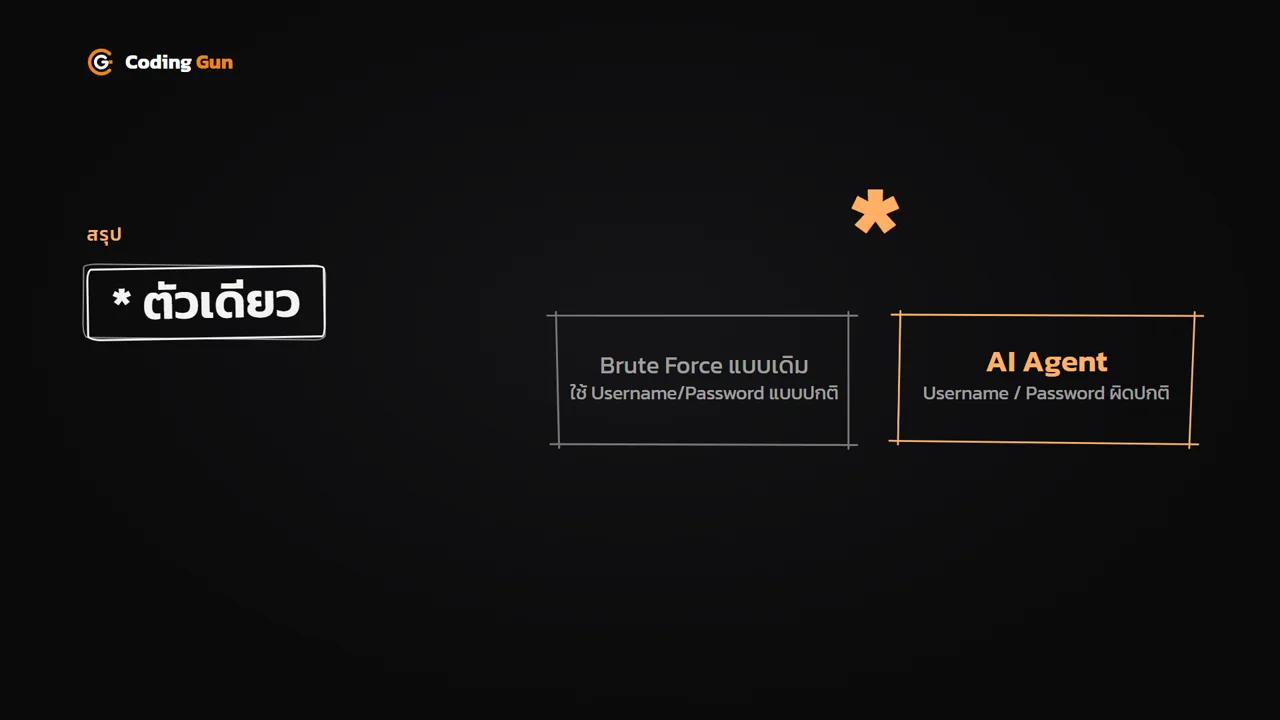
การทดสอบที่ค้นพบช่องโหว่นี้ใช้ AI Agent ในการ Brute Force ซึ่งแตกต่างจาก Brute Force แบบเดิมที่ใช้ User และ Password จาก Dictionary หรือค่าที่คิดว่าน่าจะเป็นไปได้ แต่ครั้งนี้ผู้ทดสอบใช้ AI Agent ลอง Login ด้วย Username และ Password ที่ผิดปกติ จึงพบว่ามีปัญหาซ่อนอยู่ตรงนี้มานานกว่า 10 ปี
สรุป
*sshole (CVE-2026-123158) เป็นตัวอย่างที่ดีว่าดอกจันเพียงตัวเดียวก็สร้างปัญหาใหญ่ได้
- ดอกจันในช่อง Password หมายถึง “ห้ามเข้าด้วยรหัสผ่าน” มาตั้งแต่ยุคแรกของ Unix
- ปี 2012 musl เปลี่ยนให้ crypt() คืนค่าดอกจันแทน null เพื่อกันโปรแกรม Crash
- เมื่อ Password ยาวเกิน 256 ตัวอักษร crypt() ของ musl คืนดอกจัน ซึ่งไปตรงกับบัญชีที่ถูกล็อกด้วยดอกจันพอดี
- sshd ต้องเรียก crypt() ทุกครั้งเพื่อป้องกัน User Enumeration (CVE-2016-6210) จึงเปิดทางให้ช่องโหว่นี้
- กระทบระบบที่ใช้ musl เช่น Alpine ที่ Disable PAM และมี User ที่เป็นดอกจัน และบน Alpine สามารถใช้ doas ยกระดับเป็น root ได้
- วิธีแก้คืออัปเกรด OpenSSH 10.6p2 แล้ว Restart sshd ปิด Password Login ใช้ Key แทน และตรวจสอบระบบอื่นที่ใช้ musl
ถ้าคุณดูแล Server หรืออุปกรณ์ที่ใช้ Alpine หรือ musl อย่าลืมแชร์บทความนี้ให้กับเพื่อนที่เป็น IT Admin ที่ใช้งาน SSH อยู่ด้วย