Node2Shell/HTTP2Shell ช่องโหว่ Brotli ตัวเดียวที่ลามไปทั้ง Internet
Node2Shell คือช่องโหว่ที่ออกมาในช่วงเวลาใกล้ๆ กับ PHP2Shell มีรหัส CVE-2026-111497 ตอนแรกที่พบมันเกิดกับ Node.js จึงถูกเรียกว่า Node2Shell แต่หลังจากนั้นก็มีคนพบปัญหาเดียวกันในแพลตฟอร์มอื่นๆ อีกมาก ทั้ง Python และ Operating System ช่องโหว่นี้จึงถูกเรียกด้วยหลายชื่อ เช่น Python2Shell หรือ Broccoli2Shell แต่สุดท้ายแล้วทั้งหมดคือ Bug ตัวเดียวกัน และชื่อที่ใช้กันในปัจจุบันคือ HTTP2Shell
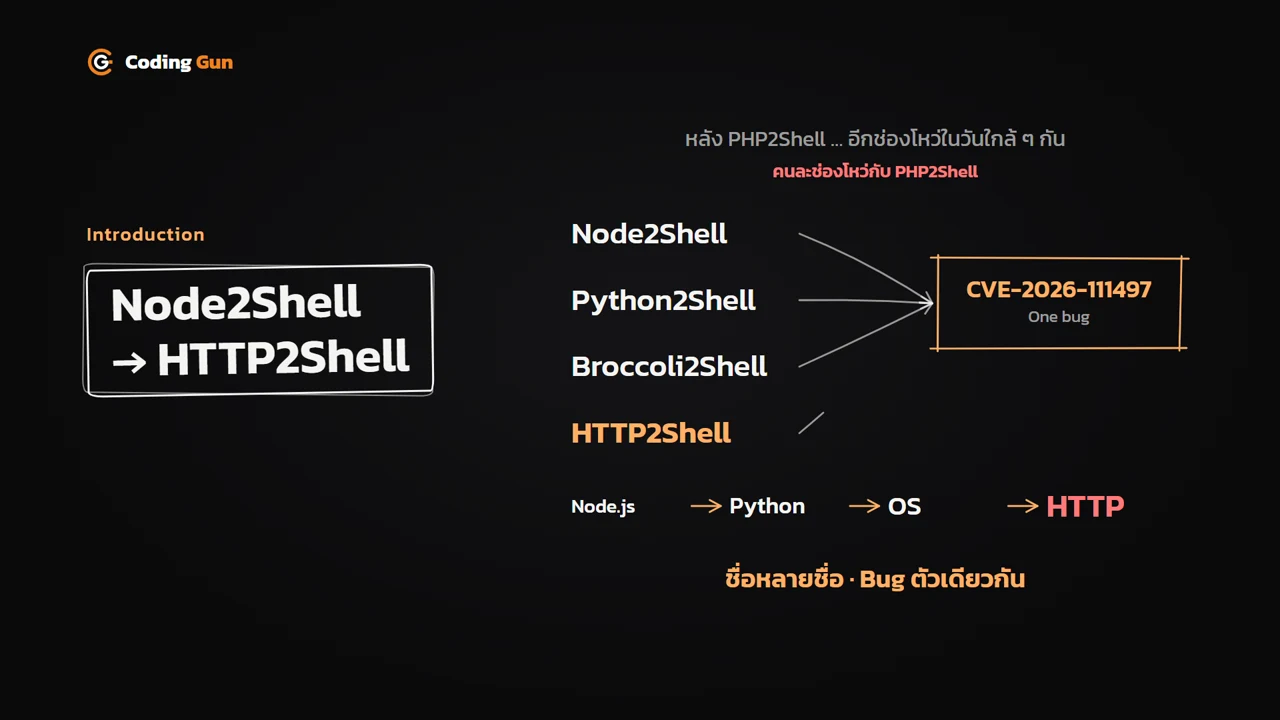
ไม่ว่าจะเรียกว่า Node2Shell, Python2Shell, Broccoli2Shell หรือ HTTP2Shell ทั้งหมดคือ CVE-2026-111497 ตัวเดียวกัน
Brotli และ Content-Encoding: br อยู่ตรงไหน?
ต้นเหตุของปัญหาอยู่ที่ Brotli(br) ซึ่งเป็นรูปแบบการบีบอัดข้อมูลลักษณะเดียวกับ gzip ที่ Web Server ใช้กันมาตั้งแต่สมัยก่อน แต่ในปัจจุบัน Web Server ส่วนใหญ่หันมาใช้ Brotli เพราะเป็นอัลกอริทึมที่ทำงานได้เร็วและบีบอัดข้อมูลได้เล็กลงมาก เมื่อข้อมูลเล็กลง Traffic ใน Network ก็น้อยลง และ Web Server ก็ทำงานได้เร็วขึ้นตามไปด้วย
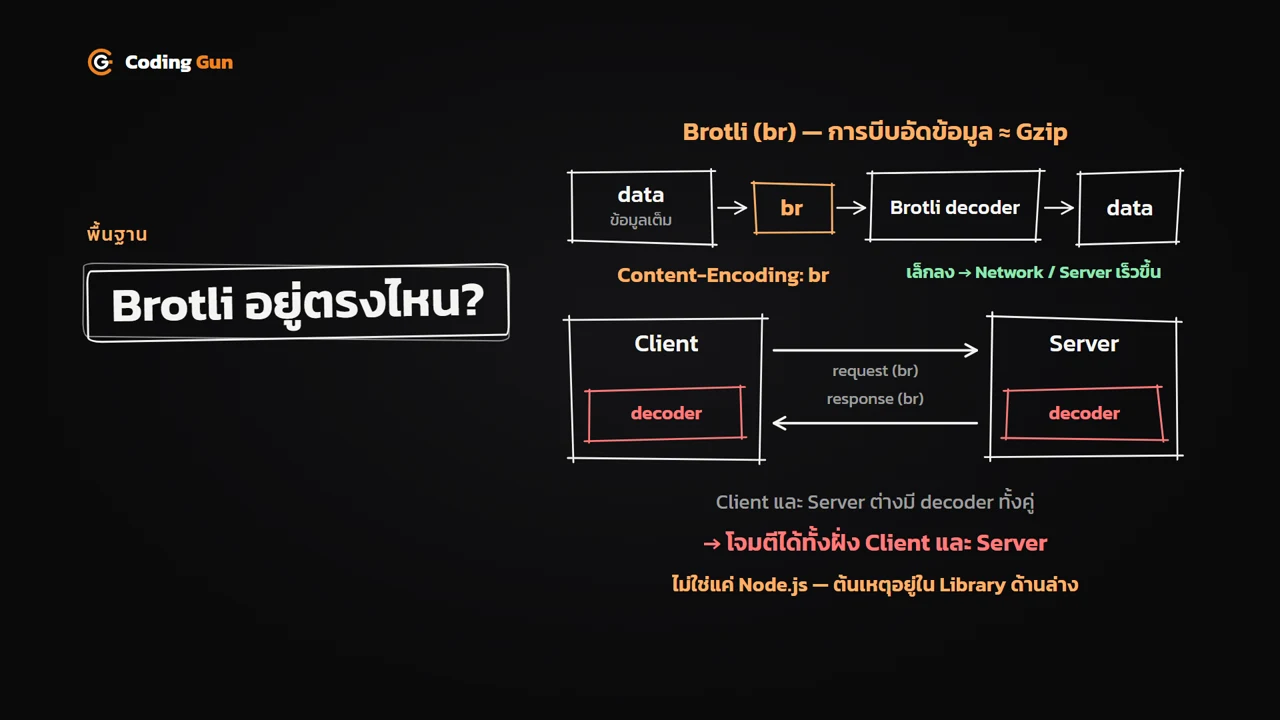
การรับส่งข้อมูลด้วย Brotli มีขั้นตอนดังนี้
- Client ส่ง Request เข้ามาพร้อม Header
Content-Encoding: brเพื่อบอก Server ว่าข้อมูลที่ส่งมาถูกบีบอัดด้วย Brotli - Server รัน Brotli Decoder เพื่อถอดรหัสข้อมูลนั้น
- ก่อนส่ง Response กลับไป Server ก็บีบอัดข้อมูลด้วย Brotli เช่นเดียวกัน
- Client รัน Brotli Decoder เพื่อถอดรหัสแล้วอ่านข้อมูล
นั่นหมายความว่าทั้งฝั่ง Client และฝั่ง Server ต่างก็ต้องมี Decoder ของตัวเอง ช่องโหว่ใน Decoder จึงถูกโจมตีได้ทั้งสองฝั่ง และนี่คือเหตุผลที่ปัญหานี้เกิดขึ้นในวงกว้าง
ปัญหานี้ไม่ได้เกิดที่ Node.js ด้วยซ้ำ แต่เกิดจาก Library ที่อยู่ด้านล่าง
Node2Shell คืออะไร?
ปัญหาของ Node2Shell คือ Out-of-bounds Write(การเขียนข้อมูลลงไปใน Memory นอกขอบเขตที่จองพื้นที่ไว้) ซึ่งเริ่มจาก Brotli ที่ถูก Bundle มาใน Node.js เพื่อใช้ในการ Decode
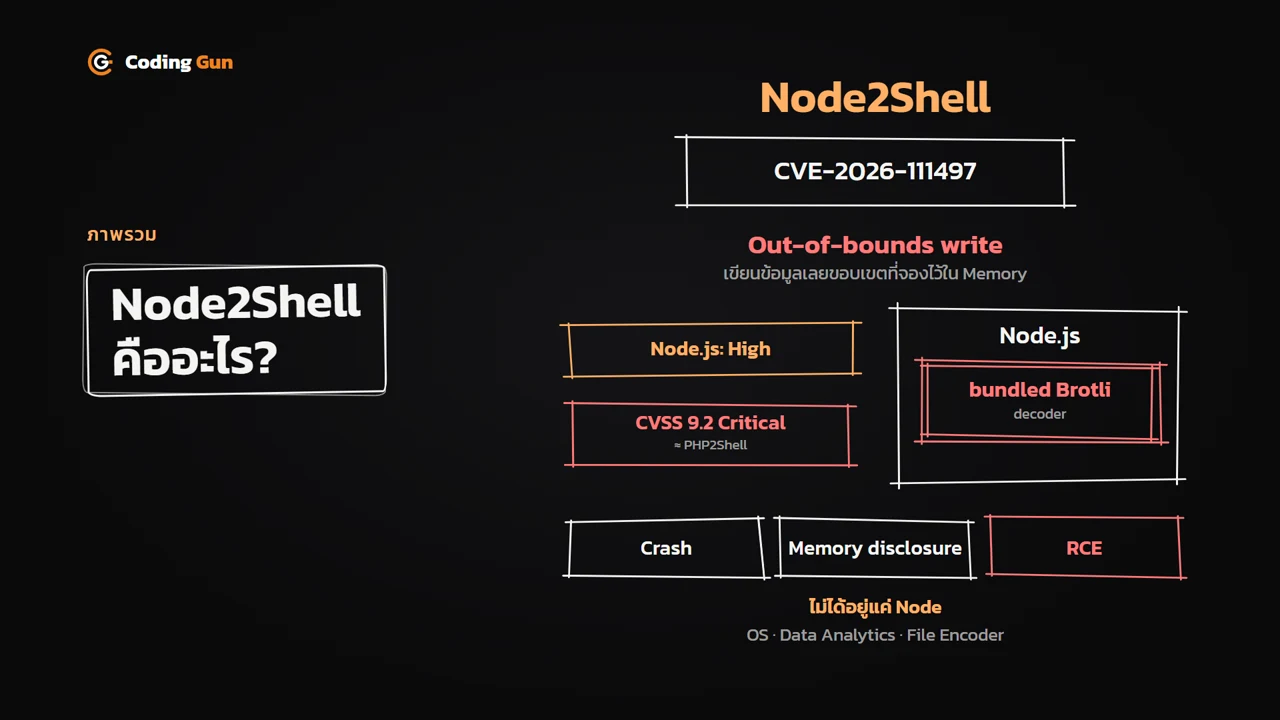
- Patch ของ Node.js ระบุความรุนแรงไว้ที่ระดับ High
- มี CVSS Score 9.2 (Critical) อยู่ในระดับเดียวกับ PHP2Shell
ถึงแม้ความรุนแรงจะไม่ต่างกัน แต่อาจมีคนพูดถึงปัญหานี้น้อยกว่า เพราะคนใช้ Node.js น้อยกว่า PHP ทั้งที่จริงๆ แล้ว Brotli ไม่ได้อยู่แค่ใน Node.js แต่อยู่แทบทุกที่ ทั้งใน Operating System, เครื่องมือกลุ่ม Data Analytics และ File Encoder ต่างๆ
ผลกระทบของ Node2Shell มี 3 ระดับ คือ
- ทำให้ระบบหยุดทำงาน(Crash)
- ทำให้เกิด Memory Disclosure(ข้อมูลใน Memory รั่วไหล)
- ที่สำคัญที่สุดคือ Remote Code Execution(RCE) ซึ่งเป็นเหตุผลที่ทำให้มันอยู่ในระดับเดียวกับ PHP2Shell
ข้อมูลอันตรายเข้าถึง Decoder ใน Node.js ได้อย่างไร?
เส้นทางที่ข้อมูลจะไปถึง Brotli Decoder ใน Node.js มีอยู่ 3 ทาง
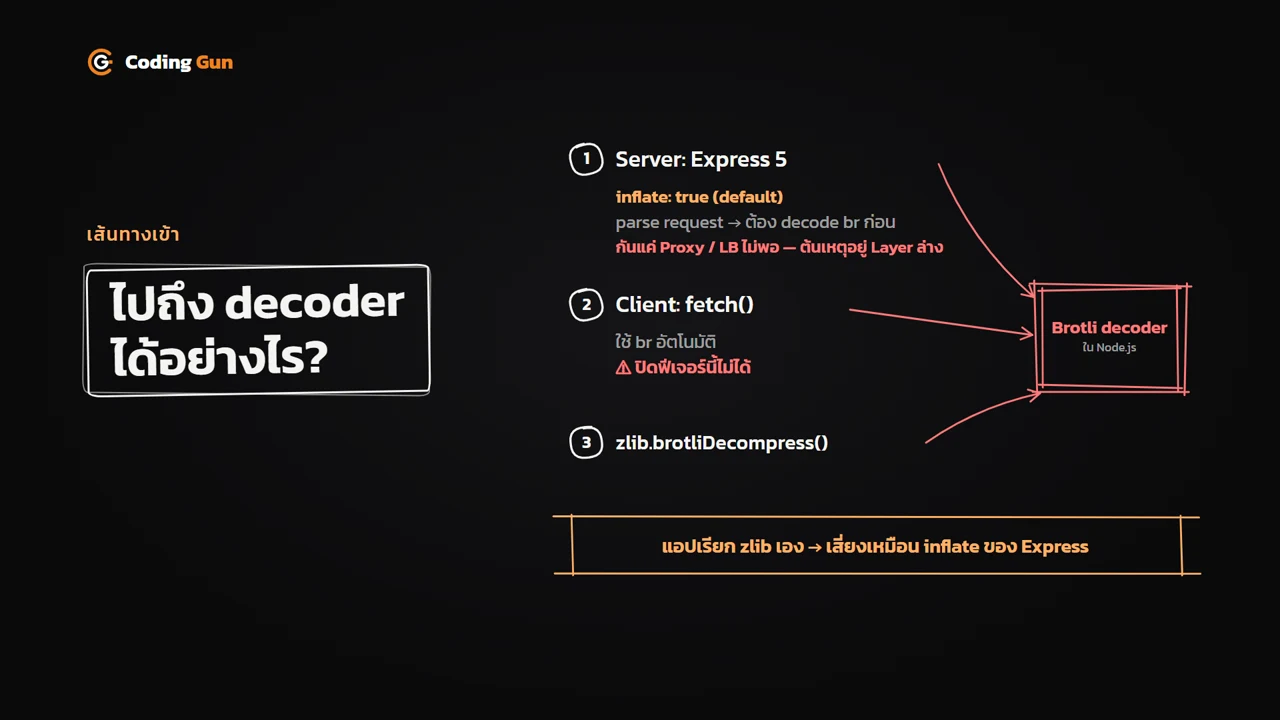
- Server: Express 5 มี Configuration ชื่อ
inflateซึ่งค่า Default เป็นtrueเมื่อ Server รับ Request มาจะทำการ Parse(ตีความ) ให้โดยอัตโนมัติ และก่อนจะ Parse ได้ก็ต้อง Decode ก่อน ถ้า Client ส่งข้อมูลที่บีบอัดด้วย Brotli มา Brotli Decoder ก็จะถูกเรียกใช้งาน - Client:
fetch()เป็นฟังก์ชัน Native ของ JavaScript ที่ Browser เป็นเจ้าของ และใช้งาน Brotli โดยอัตโนมัติ ซึ่งเราไม่สามารถปิดฟีเจอร์นี้ได้ ต้องรอดูว่า Browser จะอัปเดตยังไงต่อไป ความต่างจากข้อแรกคือ ข้อแรก Server เป็นคนเรียก Decoder เอง แต่ข้อนี้การใช้ Brotli ถูกบังคับมาจากฝั่ง Client zlib.brotliDecompress()ช่องโหว่จริงๆ อยู่ใน zlib ซึ่งเป็น Layer ด้านล่าง ถ้าแอปพลิเคชันของเราเรียกใช้ฟังก์ชันนี้โดยตรง ก็ไม่ต่างจากฟีเจอร์inflateของ Express
การป้องกัน
Content-Encoding: brด้วย Proxy หรือ Load Balancer อย่างเดียวอาจไม่เพียงพอ ตราบใดที่ Server ยังรัน Decoder ได้ มันก็อาจถูกเรียกใช้งานผ่านช่องทางอื่น เพราะต้นเหตุอยู่ใน Layer ด้านล่าง
ต้นเหตุ: Decoder แยกไม่ออกระหว่าง “ข้อมูลยังไม่ครบ” กับ “ข้อมูลผิด”
Brotli Decoder จะแบ่งข้อมูลออกเป็น Block เป็นชุดๆ และแต่ละ Block จะอ้างอิงข้อมูลจาก Codebook ซึ่งเป็นหลักการที่ทำให้ Brotli บีบอัดได้เร็ว คือแทนที่จะเก็บคำที่ซ้ำและใช้บ่อยไว้ในข้อมูลโดยตรง ก็นำไปเก็บไว้ใน Codebook แล้วใช้การอ้างอิง(Reference) แทน เช่น Tag ของ HTML อย่าง title, script หรือ body ที่ปรากฏอยู่ตลอดเวลา โดยแต่ละ Block อาจดึงข้อมูลจากหลาย Codebook ก็ได้
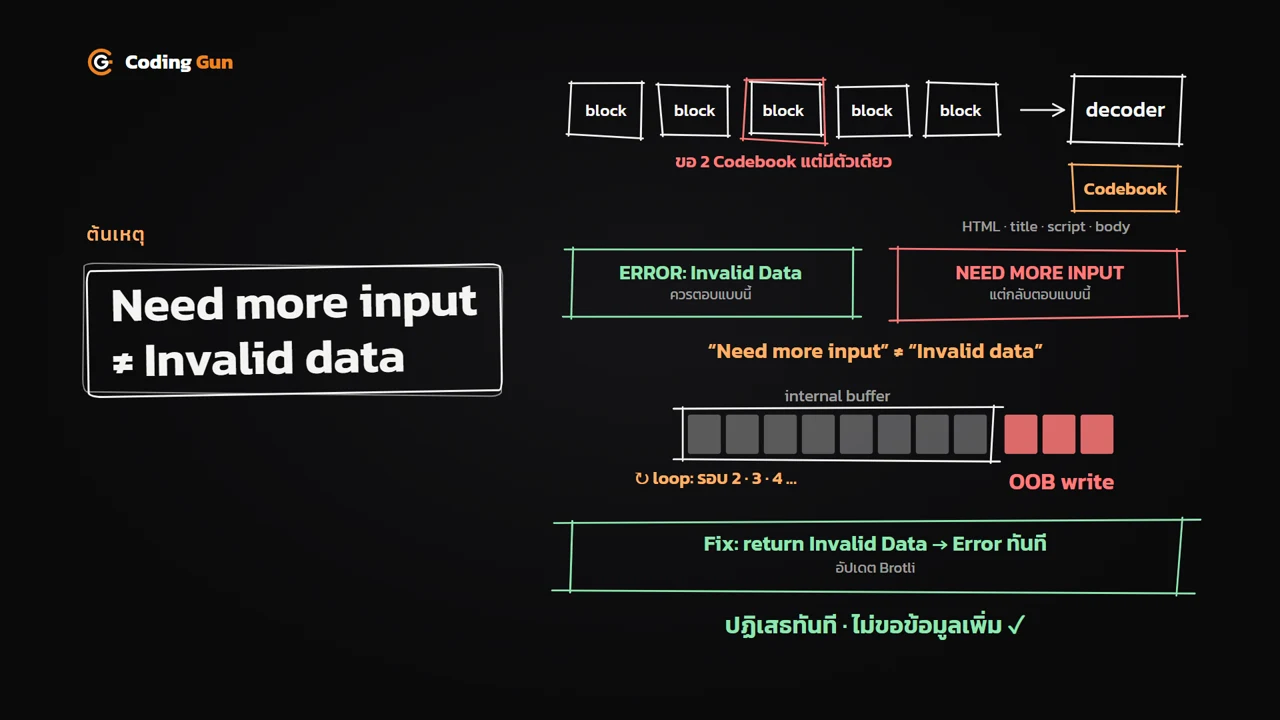
ปัญหาเกิดขึ้นที่ Block เหล่านี้ เมื่อ Attacker ดัดแปลงข้อมูลให้ผิดรูปแบบ เช่น Block ต้องการใช้ข้อมูลจาก Codebook 2 ตัวแต่มีอยู่จริงเพียงตัวเดียว
- สิ่งที่ควรเกิดคือ Decoder ตอบ Error เป็น Invalid Data แล้วหยุดทำงานทันที
- แต่สิ่งที่เกิดขึ้นจริงคือ Decoder ตอบเป็น Need More Input คือคิดว่าข้อมูลยังมาไม่ครบ
- เมื่อขอ Input เพิ่ม ข้อมูลใหม่ก็ถูกเขียนลงไปใน Block ใหม่ วนแบบนี้ไปเรื่อยๆ รอบที่ 2, 3, 4 …
- ผลลัพธ์คือข้อมูลถูกเขียนลงไปใน Memory นอกพื้นที่ที่ควรจะเป็น ซึ่งก็คือ Out-of-bounds Write นั่นเอง
วิธีแก้ไขจึงต้องแก้ที่ต้นเหตุ คือให้ Brotli ตอบ Error เป็น Invalid Data และปฏิเสธข้อมูลทันทีโดยไม่ขอข้อมูลเพิ่ม ซึ่งเราได้การแก้ไขนี้มาด้วยการอัปเดต
จาก OOB Write สู่ Shell: ร้ายแรงแค่ไหนจริง?
เมื่อ Attacker เขียนข้อมูลลงไปในหน่วยความจำได้ ผลที่ตามมามี 3 แบบ
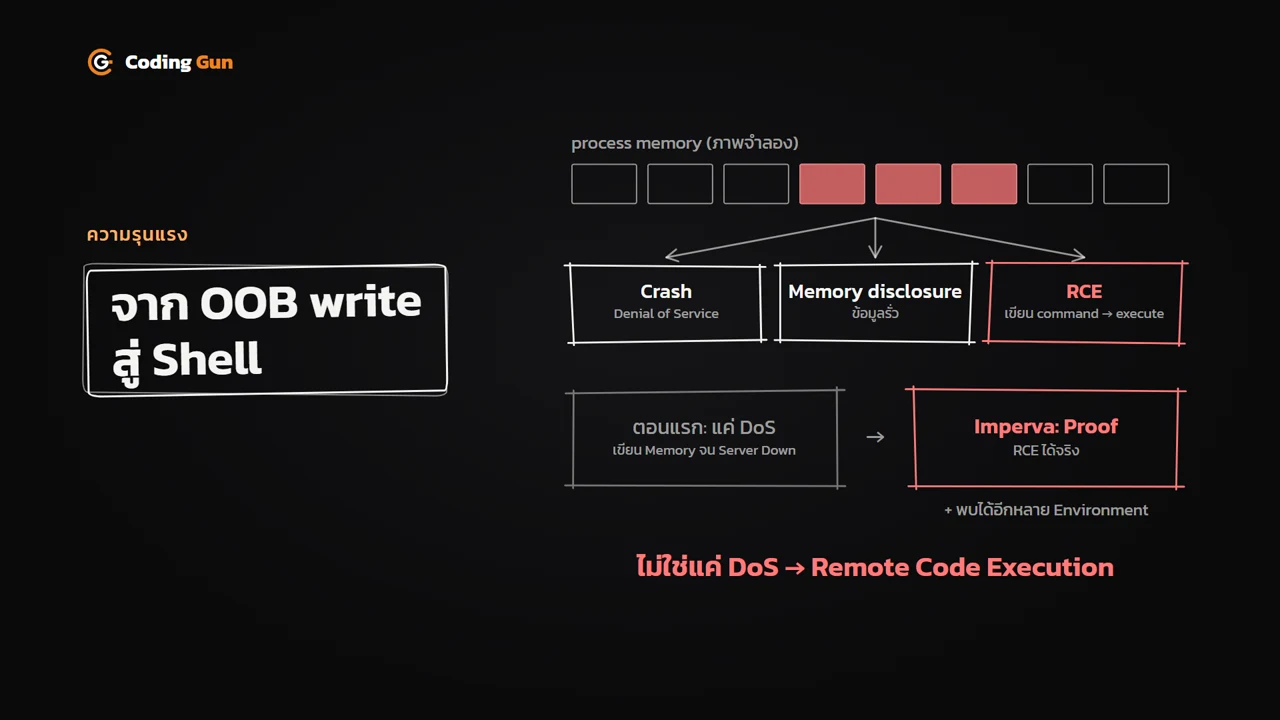
- Crash ใช้พื้นที่หน่วยความจำไปเรื่อยๆ จนระบบล่ม กลายเป็น Denial of Service(DoS)
- Memory Disclosure ข้อมูลในหน่วยความจำรั่วไหล
- Remote Code Execution เขียน Command ลงไปเพื่อให้ระบบ Execute
ในช่วงแรกหลายคนโฟกัสไปที่ DoS เพราะเห็นผลชัดเจนและน่าจะทำได้ง่าย แต่หลังจากนั้น Imperva ก็ออกมายืนยันว่าช่องโหว่นี้มีโอกาสเกิด RCE ได้ และใน Environment อื่นๆ ก็พบเช่นเดียวกันว่าทำ RCE ได้
Node2Shell ไม่ใช่แค่ DoS แต่ไปถึง Remote Code Execution ได้
จาก Node2Shell สู่ HTTP2Shell: Decoder ตัวเดียวกันอยู่ทุกที่
Brotli เป็นอัลกอริทึมที่ Google พัฒนาขึ้น เมื่อพบปัญหาใน Brotli Library ก็เริ่มมีคนไปตรวจว่ายังมี Brotli อยู่ที่ไหนอีกบ้าง และพบว่าปัญหานี้อยู่ในหลายที่มาก
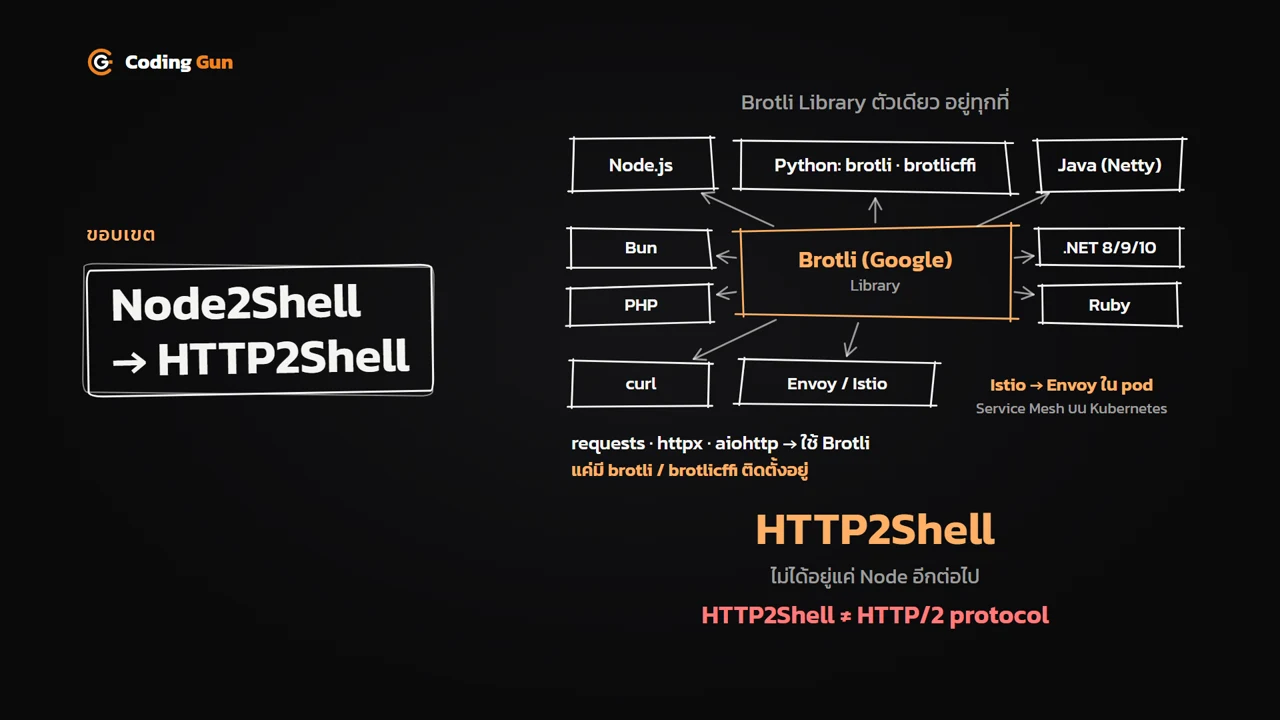
- Python ใน Library
brotliและbrotlicffiซึ่งติดตั้งอยู่กับ Library ยอดนิยมอย่าง Requests, httpx และ aiohttp - Java ใน Netty Web Server
- .NET เวอร์ชัน 8, 9 และ 10
- Ruby, Bun และ PHP
- คำสั่ง curl เมื่อใช้พารามิเตอร์
--compressed - Envoy Proxy ที่ถูกใช้งานอย่างแพร่หลาย เพราะ Proxy ก็ต้อง Decode ข้อมูลด้วย Brotli Library ตัวเดียวกัน
- Istio เครื่องมือทำ Service Mesh บน Kubernetes ที่ใช้ Envoy เป็น Proxy ฝังอยู่ใน Pod เมื่อ Envoy มีปัญหา Istio ก็มีปัญหาไปด้วย
เมื่อปัญหาไม่ได้อยู่ที่ Node.js อีกต่อไป จึงมีการเปลี่ยนชื่อจาก Node2Shell เป็น HTTP2Shell
HTTP2Shell ไม่ได้หมายความว่า HTTP/2 Protocol มีปัญหา
ไม่ใช่แค่ HTTP: ไฟล์ก็พาบั๊กเข้ามาได้
ไม่ใช่แค่ข้อมูลที่ส่งผ่าน HTTP Protocol เท่านั้น ไฟล์ทุกชนิดที่ถูกส่งเข้าไปให้ Brotli Decoder บน Server ก็ทำให้เกิดปัญหาได้เช่นเดียวกัน
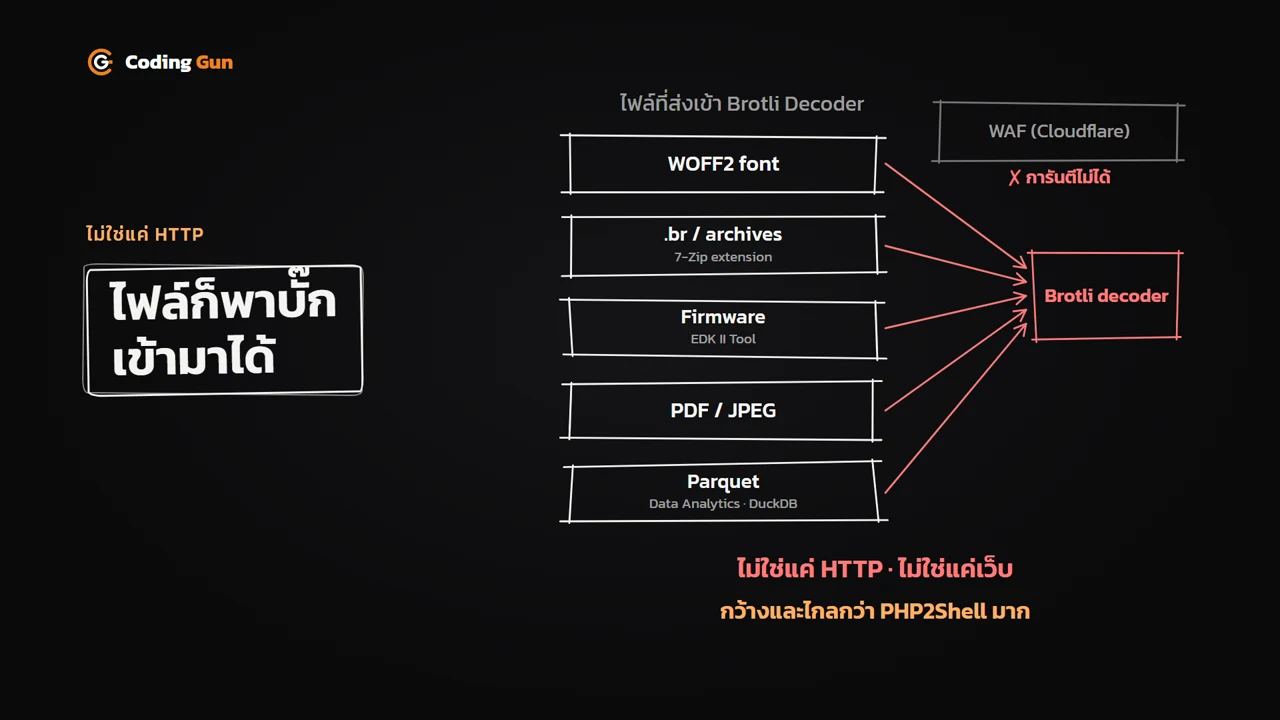
- ไฟล์ Font WOFF2
- ไฟล์ .br ที่ใช้ลักษณะเดียวกับไฟล์ .zip เช่น ใน 7-Zip ที่ติดตั้ง Extension เพิ่มเพื่อแตกไฟล์ .br ได้
- เครื่องมือ Build Firmware อย่าง EDK II ที่ Decode ด้วย Brotli
- ไฟล์ PDF และ JPEG บางรูปแบบที่เรียกใช้งาน Brotli
- ไฟล์ Parquet ในกลุ่ม Data Analytics และ Columnar Database อย่าง DuckDB ที่ใช้ Brotli ในการบีบอัด
ดังนั้นปัญหาของ Node2Shell หรือ HTTP2Shell จึงกว้างและไกลกว่า PHP2Shell มาก
การมี WAF อย่าง Cloudflare อยู่ด้านหน้า ไม่สามารถการันตีได้ว่าเราปลอดภัยจากช่องโหว่นี้
ทำไมช่องโหว่นี้จึงสำคัญ?
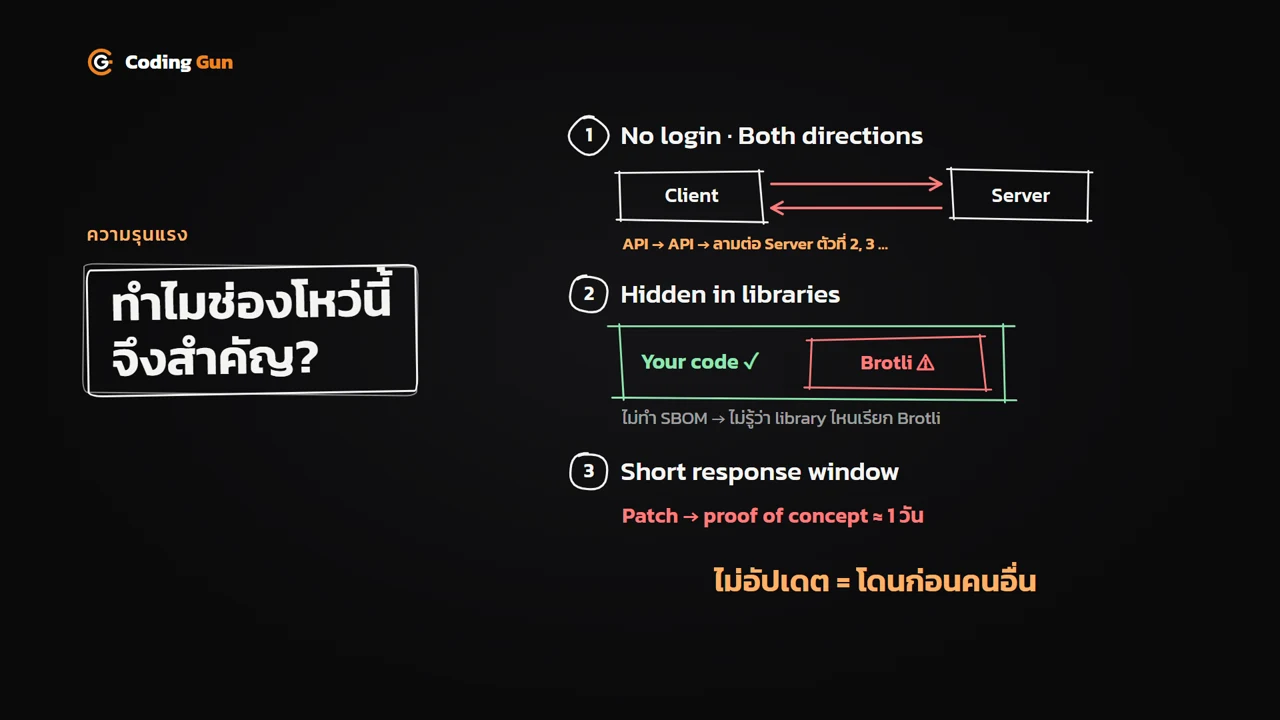
- ไม่ต้อง Login และโจมตีได้ทั้งสองทิศทาง ใครก็โจมตีได้เหมือนกับ PHP2Shell ทั้งจาก Client ส่ง Payload ไปที่ Server และจาก Server ส่ง Payload กลับไปโจมตี Client และถ้า Client เป็น Service ที่อยู่ฝั่ง Server ด้วย เช่น API คุยกับ API ก็อาจโจมตี Server ตัวที่หนึ่งแล้วลามต่อไปยัง Server ตัวที่สองได้
- ซ่อนอยู่ใน Library ไม่ใช่โค้ดของเรา ปัญหาไม่ได้อยู่ที่ Node.js แต่อยู่ที่ Brotli เป็น Scenario ที่พบได้บ่อย คือเราเขียนโค้ดดีแล้ว แต่ Framework หรือ Library มีปัญหา และบางครั้ง Library ที่เราใช้ก็เรียก Brotli โดยที่เราไม่รู้ เช่น Python ที่ใช้ Requests ซึ่งไปเรียก Brotli ที่อยู่ข้างล่าง ถ้าไม่มี SBOM(Software Bill of Materials) เราจะไม่รู้เลยว่า Library ตัวไหนมีปัญหา หน้าที่ของเราคือต้องสแกน Library อย่างสม่ำเสมอ
- ช่วงเวลาตอบสนองสั้นมาก จาก Patch ไปจนถึง Proof of Concept ใช้เวลาเพียงหนึ่งวัน ใครที่ยังไม่ได้อัปเดตจึงมีโอกาสถูกโจมตีก่อนคนอื่น
ไม่อัปเดต = โดนก่อนคนอื่น
Timeline: Fix ที่เงียบอยู่ 8 เดือน
สิ่งที่น่าสนใจของ Timeline นี้คือ Fix Commit เข้ามาใน Brotli ตั้งแต่ต้นปี แต่ใช้เวลาถึง 8 เดือนกว่า Node.js จะประกาศ
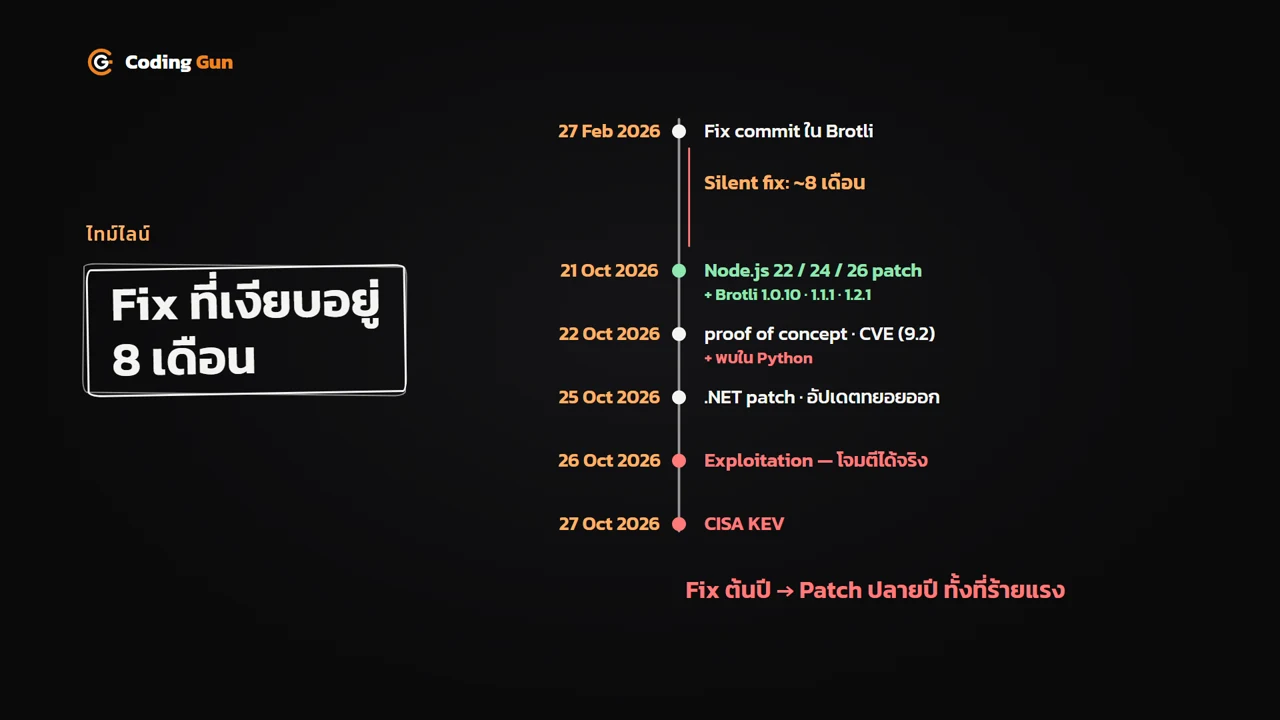
| วันที่ | เหตุการณ์ |
|---|---|
| 27 ก.พ. 2026 | Fix Commit เข้ามาใน Brotli |
| 21 ต.ค. 2026 | Node.js 22, 24 และ 26 ออก Patch และ Google อัปเดต Brotli เป็น 1.0.10, 1.1.1 และ 1.2.1 |
| 22 ต.ค. 2026 | Proof of Concept ออกมา, ได้รหัส CVE และ CVSS 9.2 รวมถึงเริ่มพบปัญหาใน Python |
| 25 ต.ค. 2026 | .NET ออก Patch |
| 26 ต.ค. 2026 | มีการ Exploit โจมตีได้จริง |
| 27 ต.ค. 2026 | ถูกบันทึกลงใน KEV(Known Exploited Vulnerabilities) ของ CISA |
การแก้ไขเกิดขึ้นตั้งแต่ต้นปี แต่ผลกระทบและการ Patch มาเกิดตอนปลายปี ทั้งที่เป็นปัญหาที่มีความรุนแรงสูง
ระบบเราโดนไหม? วิธีสำรวจ
ขั้นตอนประเมินว่าระบบของเราได้รับผลกระทบหรือไม่ มีดังนี้
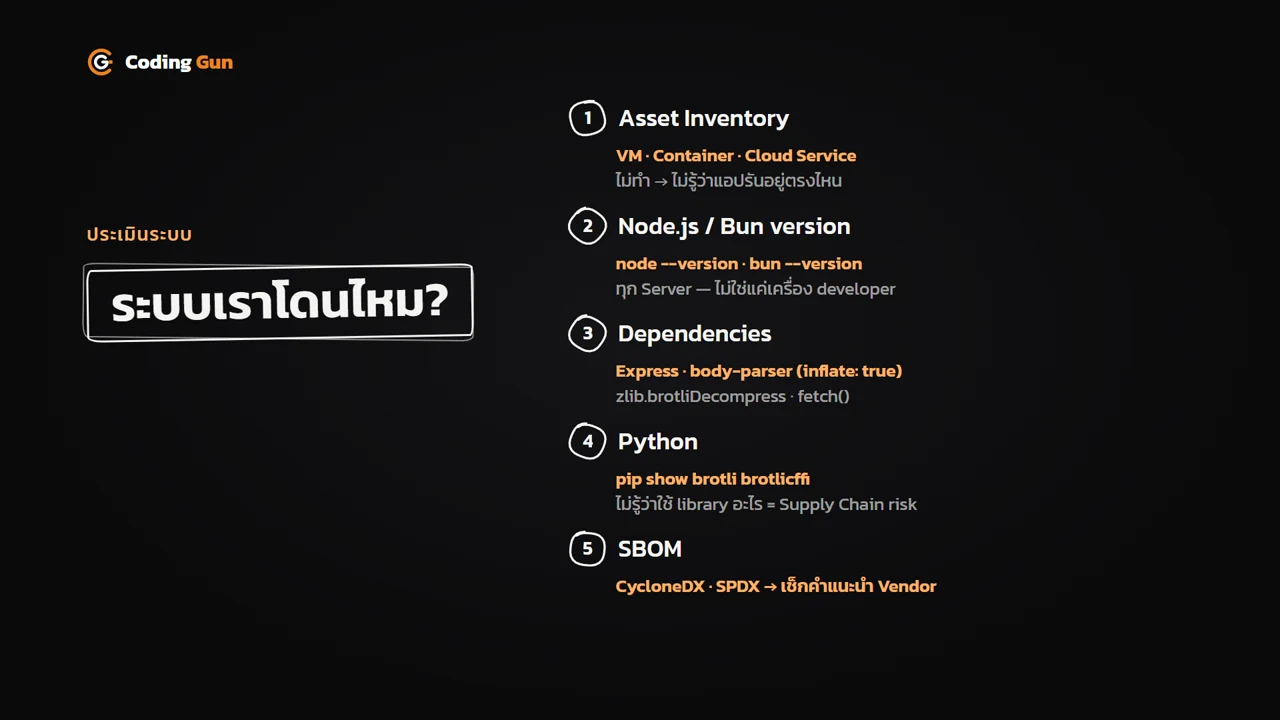
- Asset Inventory List ออกมาก่อนว่ามีตรงไหนที่ใช้ Node.js บ้าง ทั้งใน VM, Container และ Cloud Service ถ้าไม่เคยทำ Asset Inventory เราจะไม่รู้เลยว่าแอปพลิเคชันไปรันอยู่ที่ไหน และจะแก้ปัญหาได้แค่เท่าที่นึกออก ซึ่งอาจไม่ครบ
- ตรวจเวอร์ชันของ Node.js และ Bun ทุก Server ที่ติดตั้งไว้ ไม่ว่าจะเป็น VM หรือ Bare Metal ไม่ใช่แค่เครื่องของ Developer
node --version bun --version - ตรวจ Dependencies เช่น Express ที่ตั้ง
inflateเป็นtrueจะเรียก Brotli ผ่าน body-parser ซึ่งต้อง Decode ข้อมูลก่อนจึงจะแปลงเป็น JSON หรือ Format อื่นได้ ให้ List ออกมาว่าเครื่องไหนใช้ Express หรือ body-parser บ้าง ตรงไหนที่เรียกzlib.brotliDecompress()และฝั่ง Client ตรงไหนที่ใช้fetch()ส่งข้อมูลขึ้น Server เพราะปิด Brotli ไม่ได้ - ตรวจ Python ว่ามี
brotliหรือbrotlicffiติดตั้งอยู่ในแอปพลิเคชันหรือ Project ไหนบ้างpip show brotli brotlicffi - ทำ SBOM(Software Bill of Materials) ไฟล์ที่ List ว่า Project ประกอบด้วย Component อะไรบ้าง และ Library ของเราไปเรียก Library ตัวไหนต่อ เพื่อให้เห็นภาพรวมทั้งองค์กร ปัญหาแบบนี้จะเกิดกับองค์กรที่ไม่ได้ทำ Supply Chain Management คือไม่รู้ว่าใช้ Library ตัวไหน เวอร์ชันอะไร อยู่บน Server ไหน โดย Format ของ SBOM มีทั้ง CycloneDX และ SPDX ซึ่งปัจจุบัน CycloneDX เป็นที่นิยมที่สุด
หลังจากนั้นให้ตรวจคำแนะนำจาก Vendor แต่ละเจ้า ซึ่งตอนนี้แนะนำให้อัปเดตเป็นหลัก
ข้อควรระวัง: เวอร์ชันของ Brotli ใน Node.js ไม่เปลี่ยน
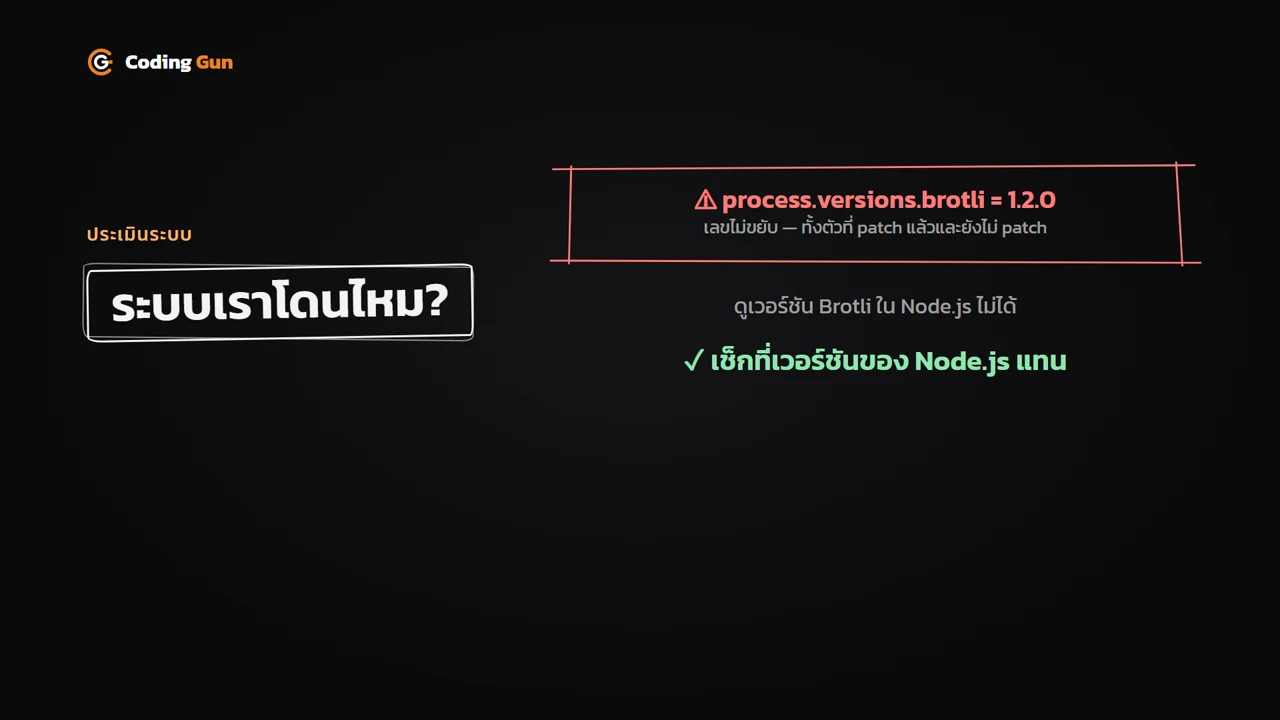
เวอร์ชันของ Brotli ที่อยู่ใน Node.js (process.versions.brotli) ไม่ได้เปลี่ยนเลขหลังจาก Patch ยังคงเป็น 1.2.0 เหมือนเดิม ทั้งที่ควรขยับเป็น 1.2.1 เราจึงดูจากเวอร์ชันของ Brotli ไม่ได้ว่าอัปเดตแล้วหรือยัง
ถ้าต้องการรู้ว่า Node.js มีช่องโหว่หรือไม่ ให้เช็กที่เวอร์ชันของ Node.js
Patch: เวอร์ชันที่มีการแก้ไข
การอัปเดตเป็นวิธีแก้ไขหลัก โดยเวอร์ชันที่แนะนำมีดังนี้
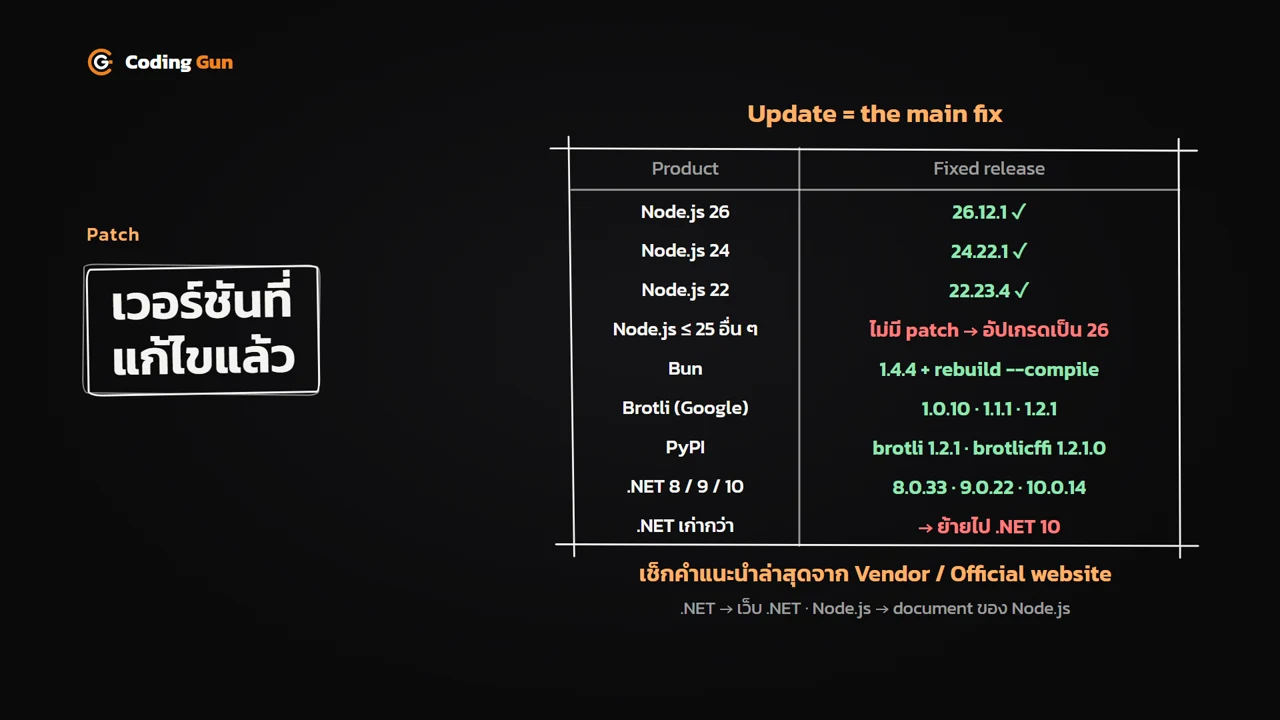
| Product | Fixed release |
|---|---|
| Node.js 26 | 26.12.1 |
| Node.js 24 | 24.22.1 |
| Node.js 22 | 22.23.4 |
| Node.js เวอร์ชันอื่นตั้งแต่ 25 ลงมา | ไม่มี Patch → อัปเกรดเป็น 26 |
| Bun | 1.4.4 แล้ว Rebuild โปรแกรมที่ build ด้วย --compile ใหม่ |
| Brotli (Google) | 1.0.10 · 1.1.1 · 1.2.1 |
| PyPI | brotli 1.2.1 · brotlicffi 1.2.1.0 |
| .NET 8 / 9 / 10 | 8.0.33 · 9.0.22 · 10.0.14 |
| .NET เวอร์ชันที่เก่ากว่า | ย้ายไปใช้ .NET 10 |
Brotli ของ Google ยังดูแลอยู่ 3 สาย คือ 1.0, 1.1 และ 1.2 ส่วน Node.js และ .NET เวอร์ชันที่ไม่มี Patch แล้ว ต้องอัปเกรดไปเวอร์ชันล่าสุดเท่านั้น
เลขเวอร์ชันอาจเปลี่ยนได้หลังจากนี้ ให้ตรวจคำแนะนำล่าสุดจาก Official Website ของ Vendor ที่ใช้เสมอ เช่น เว็บไซต์ของ .NET หรือ Document ของ Node.js
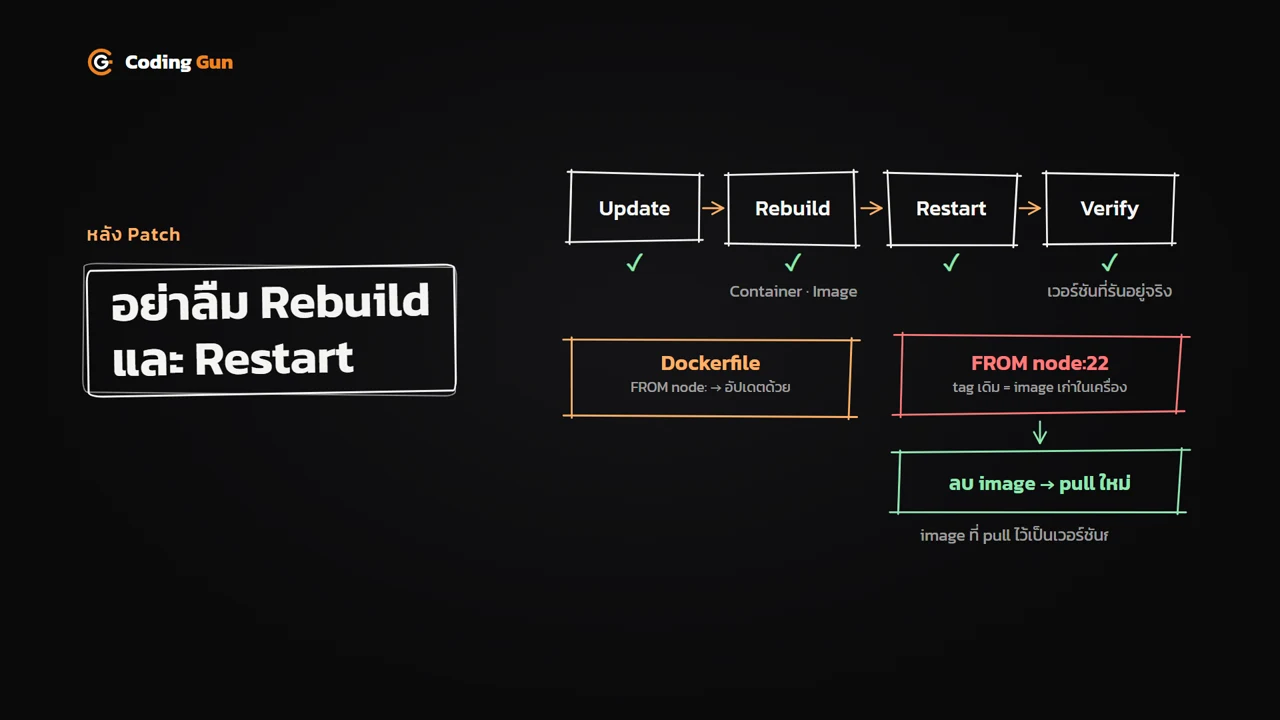
Patch แล้ว อย่าลืม Rebuild และ Restart
หลังจาก Patch แล้ว งานยังไม่จบ ต้องทำต่อให้ครบ
-
Rebuild Container และ Image ใหม่
-
Restart Server ทุกครั้ง
-
Verify ตรวจว่าเวอร์ชันที่รันอยู่จริงในตอนนี้เป็นเวอร์ชันที่ถูกต้องแล้ว
-
ตรวจ Dockerfile ว่าบรรทัด
FROM node:<version>ใช้เวอร์ชันที่ Patch แล้วFROM node:<version> -
ถ้าใช้ Tag อย่าง
node:22ต้องลบ Image เดิมแล้ว Pull ใหม่ เพราะ Image ที่ Pull ไว้ในเครื่องยังเป็นเวอร์ชันก่อนหน้าdocker image rm node:22 docker pull node:22
ถ้ายังอัปเดตไม่ได้: Temporary Mitigations
สำหรับใครที่ยังอัปเดตไม่ได้ ก็มีแนวทางแก้ปัญหาชั่วคราว(Temporary Mitigation) แต่ต้องย้ำว่านี่ไม่ใช่การแก้ปัญหาถาวร เป็นแค่การถ่วงเวลาและลดโอกาสที่จะเกิดปัญหาเท่านั้น
Inbound (Server)
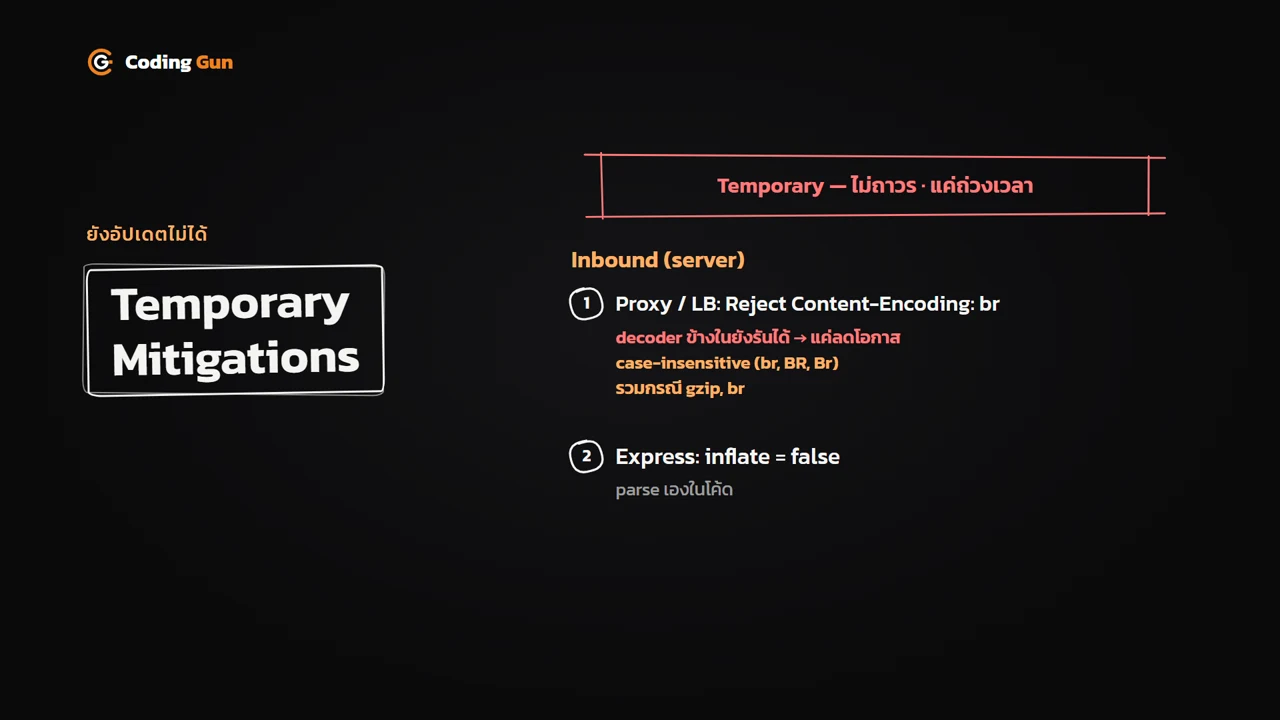
- ให้ Proxy หรือ Load Balancer ด้านหน้า Reject
Content-Encoding: brแต่ตราบใดที่ข้างในยังรัน Decoder ได้ ก็ยังมีช่องโหว่อยู่ เพราะปัญหาอยู่ใน Layer ด้านใน การป้องกันที่ Layer ด้านนอกจึงผิด Concept การ Reject เป็นแค่การลดโอกาสเท่านั้น สิ่งที่ต้องระวังคือ Header ไม่ได้มาแค่ตัวพิมพ์เล็ก และอาจมี gzip มาคู่กันด้วย จึงต้องตรวจให้ครอบคลุมทุกกรณี เช่นContent-Encoding: br Content-Encoding: BR Content-Encoding: Br Content-Encoding: gzip, br - ตั้ง
inflateเป็นfalseใน Express แล้วจัดการ Parse ข้อมูลเองในโค้ดapp.use(express.json({ inflate: false }))
Outbound (Client)
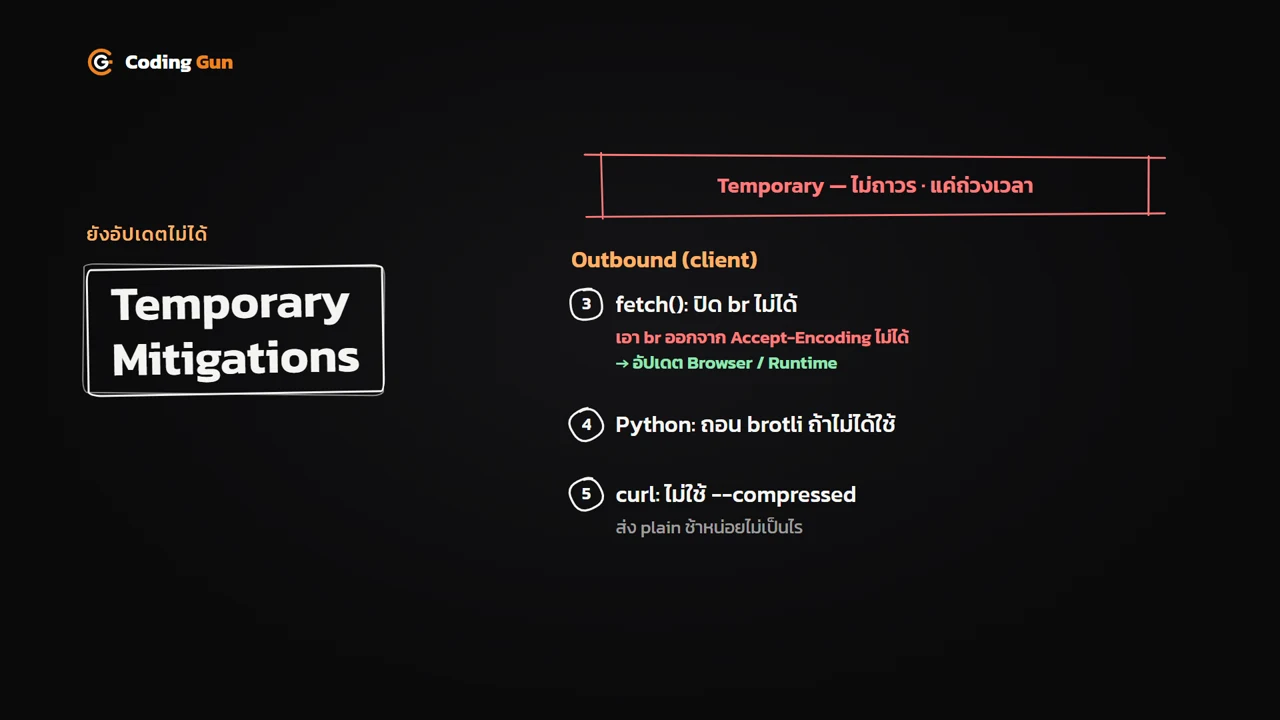
fetch()ใน JavaScript เราปิดการใช้งาน br ไม่ได้ และเอา br ออกจากAccept-Encodingไม่ได้ สิ่งที่ทำได้คืออัปเดต Browser และ Runtime ที่ใช้- Python ถ้าไม่ได้ใช้ Brotli ก็ถอนออก สิ่งที่ต้องวิเคราะห์คือ Library เหล่านี้ถูกเรียกใช้ในแอปพลิเคชันจริงไหม ถ้าไม่ได้ใช้ ไม่มีดีที่สุด
- curl Server ที่มี Shell Script หรือ Batch Script เรียกใช้ curl ไม่ควรใช้พารามิเตอร์
--compressedให้ส่งแบบ Plain แทน ช้าลงหน่อยไม่เป็นไร เพราะโดยส่วนใหญ่ Payload ไม่ได้ใหญ่อยู่แล้ว# ไม่ใช้ --compressed curl https://api.example.com/data
Infra และไฟล์
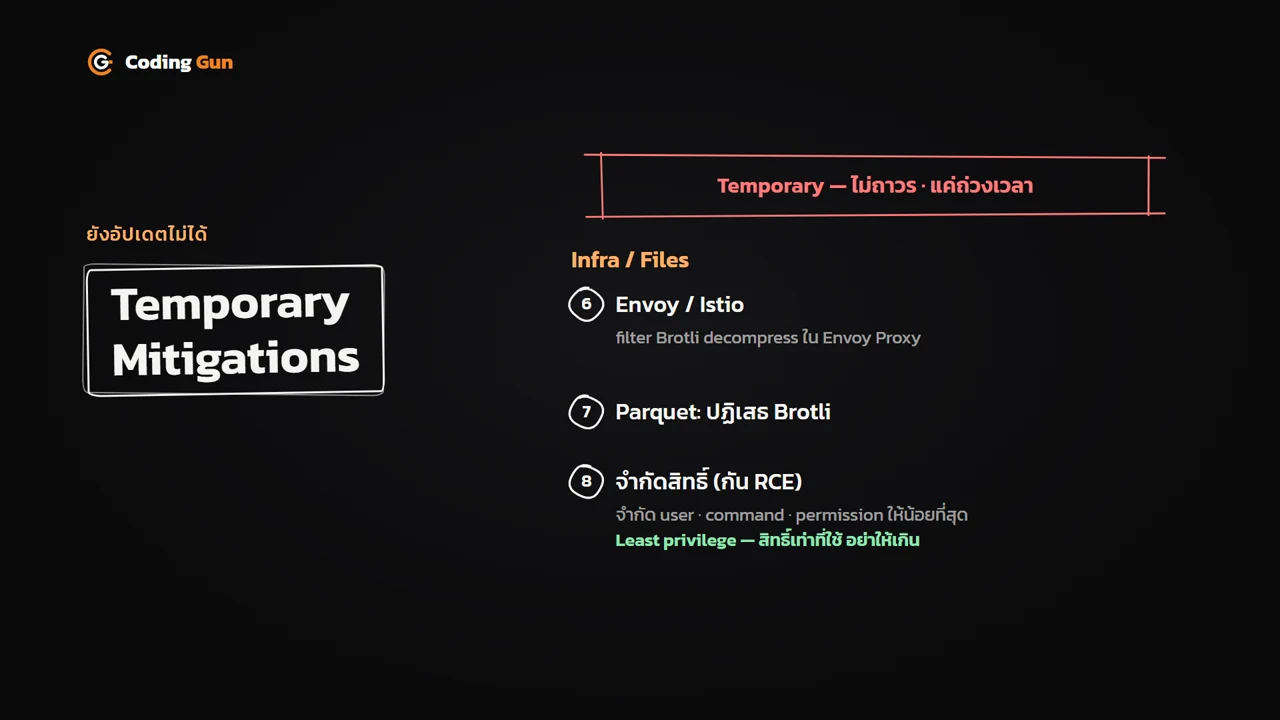
- Envoy / Istio ถ้าใช้ Istio ข้างในก็คือ Envoy ให้ตรวจว่า Brotli Decompress ถูก Filter แล้วหรือยัง และ Config ใน Envoy Proxy ให้เรียบร้อย
- Parquet ไฟล์ที่ส่งเข้าไปในระบบ Data Analytics ให้ปฏิเสธการบีบอัดด้วย Brotli
- จำกัดสิทธิ์ เนื่องจากช่องโหว่นี้อาจนำไปสู่ RCE จึงต้องจำกัดขอบเขตของ User ให้ Command ที่รันอยู่ตรงนั้นรันได้น้อยที่สุดและมี Permission น้อยที่สุด ตามหลัก Least Privilege คือมีสิทธิ์เท่าที่ใช้งานเท่านั้น อย่ากำหนดสิทธิ์เกินกว่าที่ใช้
สิ่งที่ควรตรวจใน Logs และระบบเฝ้าระวัง
หลังจากแก้ไขแล้ว ไม่ว่าจะ Patch หรือปรับ Configuration ก็ตาม เราต้อง Monitor ต่อว่ามีอะไรผิดปกติเกิดขึ้นหรือไม่ โดย Indicator ที่น่าสงสัยมีดังนี้
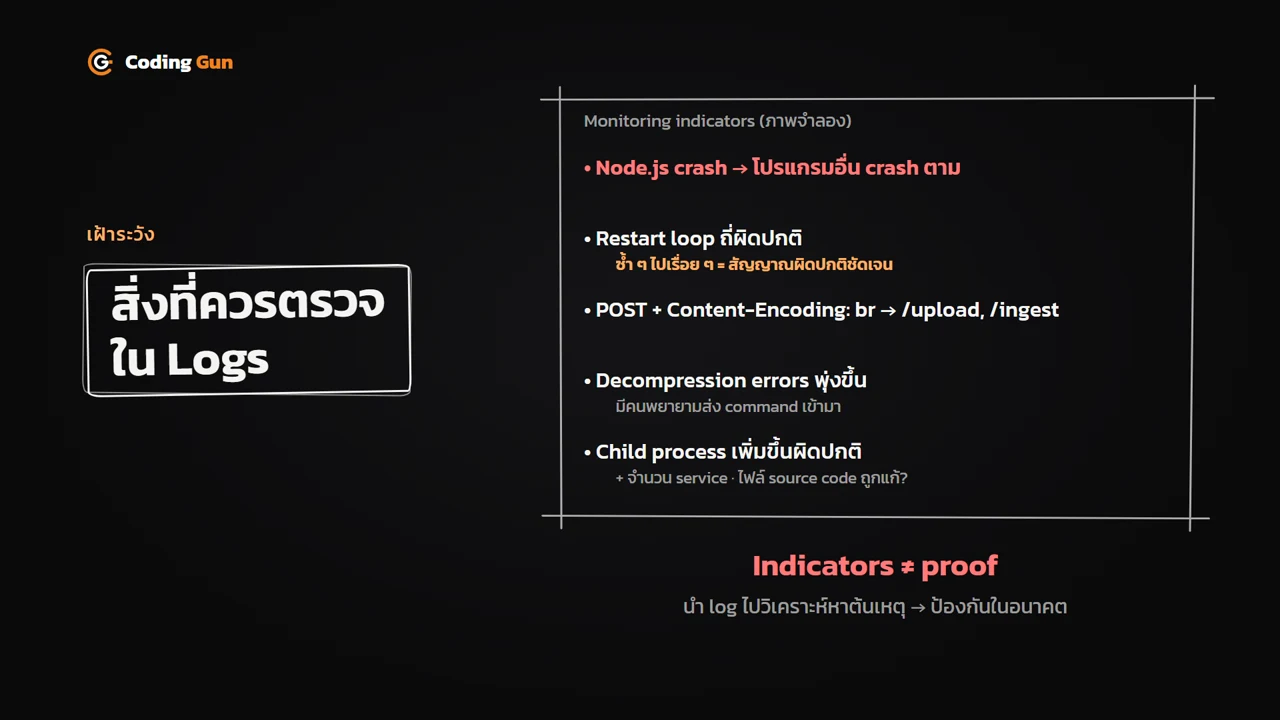
- Node.js หรือโปรแกรมอื่นๆ เกิด Crash
- มี Restart Loop วนซ้ำมากผิดปกติ ซึ่งเป็นสัญญาณผิดปกติที่ชัดเจน
- มี Request แบบ
POSTที่มีContent-Encoding: brส่งเข้ามายัง Path อย่าง/uploadหรือ/ingest - Decompression Error พุ่งสูงขึ้น ซึ่งอาจเป็นสัญญาณว่ามีการพยายามส่ง Command เข้ามา
- พบ Child Process หรือจำนวน Process เพิ่มขึ้น ทั้งที่ไม่ได้เปลี่ยนแปลงอะไรในระบบ
นอกจากนี้ควร Monitor จำนวน Process, จำนวน Service และไฟล์ในโฟลเดอร์ที่ไม่ควรถูกแก้ไข เช่น Source Code ตามปกติด้วย
Indicator เหล่านี้ไม่ได้การันตีว่าถูกโจมตีแล้ว สิ่งที่ต้องทำต่อคือนำข้อมูลไปวิเคราะห์หาต้นเหตุและที่มาที่ไป ว่าเป็นการโจมตีผ่านช่องโหว่นี้จริงหรือไม่ แล้วหาวิธีแก้ไขและป้องกันในอนาคต
สรุป
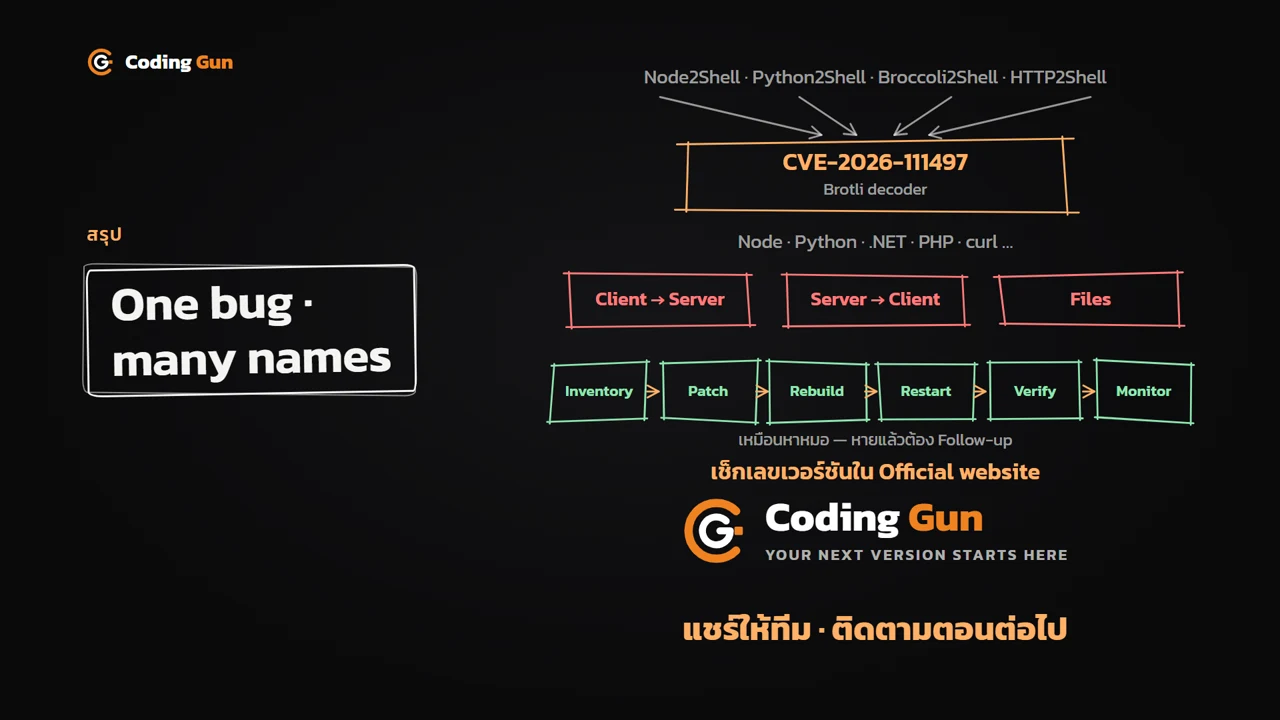
ไม่ว่าจะเรียกว่า Node2Shell, Python2Shell, Broccoli2Shell หรือ HTTP2Shell ทั้งหมดคือช่องโหว่เดียวกันใน CVE รหัสเดียวกัน ที่ไม่ได้อยู่แค่ใน Node.js แต่อยู่ในหลาย Platform ทั้ง Node.js, Python, .NET, PHP ไปจนถึงคำสั่ง curl การโจมตีเกิดได้ทั้งจาก Client ไป Server, จาก Server ไป Client และผ่านไฟล์ที่ถูกบีบอัดในรูปแบบต่างๆ จึงมีความรุนแรงสูงมาก
สิ่งที่ต้องทำมีดังนี้
- Asset Inventory List ออกมาว่ามี Asset อะไรบ้าง Service ไหนรันอยู่ที่ไหน บน Platform อะไร
- Patch อัปเดตเป็นเวอร์ชันที่แก้ไขแล้ว
- Rebuild Container และ Image ใหม่
- Restart Service
- Verify ตรวจเวอร์ชันในทุกจุดอีกครั้งว่าอัปเดตจริง
- Monitor เฝ้าระวังต่อ เหมือนกับการไปหาหมอที่หายแล้วก็ยังต้อง Follow-up ว่าอาการกำเริบกลับมาหรือไม่
เลขเวอร์ชันและวิธีแก้ไขอาจมีการอัปเดตหลังจากนี้ ให้ติดตามจาก Official Website ของ Platform ที่ใช้เสมอ
ถ้ามีเพื่อนที่ใช้ Node.js, Python, .NET หรือ PHP อย่าลืมแชร์บทความนี้ให้พวกเขาด้วย