AI Governance คืออะไร?
AI Governance คือกระบวนการกำกับดูแลการใช้งาน AI ในองค์กรให้ปลอดภัย ทุกวันนี้แทบไม่มีองค์กรไหนที่ไม่ได้นำ AI เข้ามาใช้ และยิ่ง AI ฉลาดขึ้นเท่าไหร่ ความเสี่ยงจากการใช้งานก็ยิ่งเพิ่มขึ้นตาม บทความนี้จะพาไปดูว่า AI Governance คืออะไร ทำไมองค์กรต้องมี ประกอบด้วยอะไรบ้าง ทำงานอย่างไรในองค์กร และเป็นหน้าที่ของใคร
AI เก่งขึ้น ความเสี่ยงก็มากขึ้น
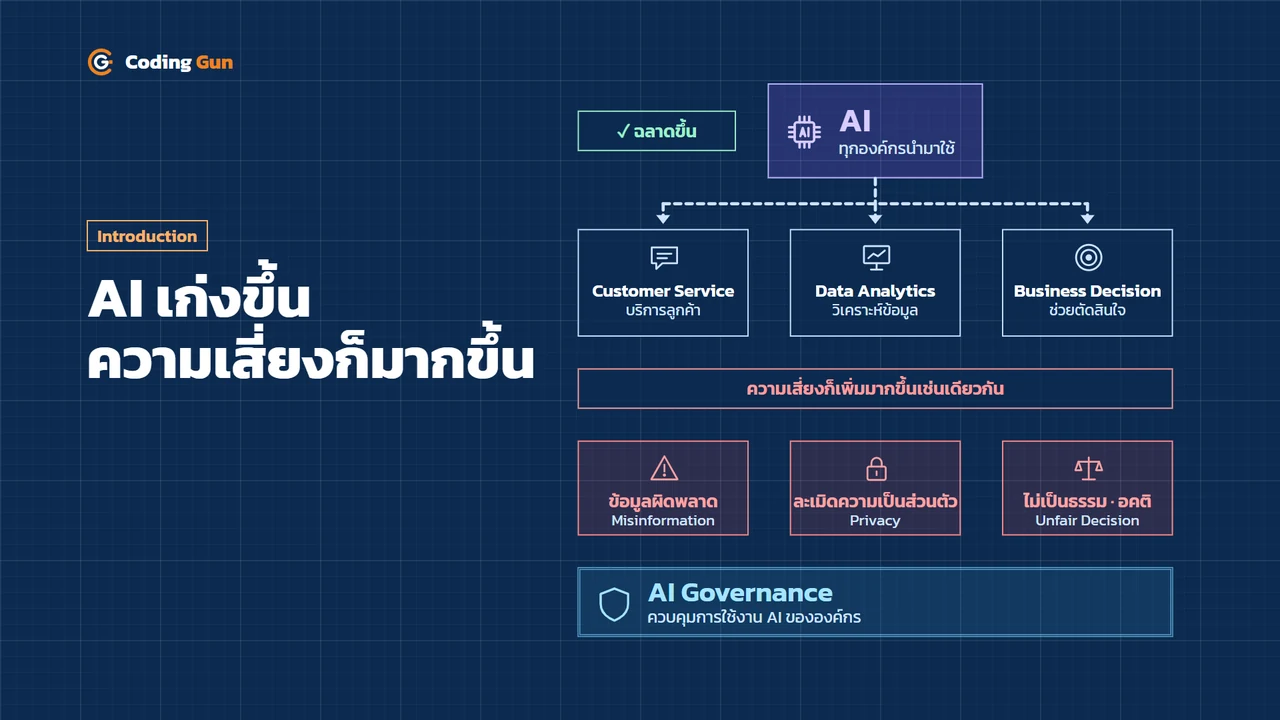
องค์กรมักนำ AI เข้ามาใช้ในทุกส่วนของธุรกิจ ตั้งแต่การบริการลูกค้า(Customer Service) การวิเคราะห์ข้อมูล(Data Analytics) ไปจนถึงการช่วยตัดสินใจในการดำเนินธุรกิจ(Business Decision)
แต่ยิ่ง AI ฉลาดขึ้นเท่าไหร่ ความเสี่ยงในการใช้งาน AI ก็เพิ่มขึ้นเช่นเดียวกัน เช่น
- ข้อมูลที่ผิดพลาด(Misinformation)
- การละเมิดความเป็นส่วนตัว(Privacy)
- การตัดสินใจที่ไม่เป็นธรรม หรือมีอคติ(Unfair Decision)
ดังนั้นองค์กรจึงต้องมีสิ่งที่เรียกว่า AI Governance เข้ามาควบคุมการใช้งาน AI
AI Governance คืออะไร?
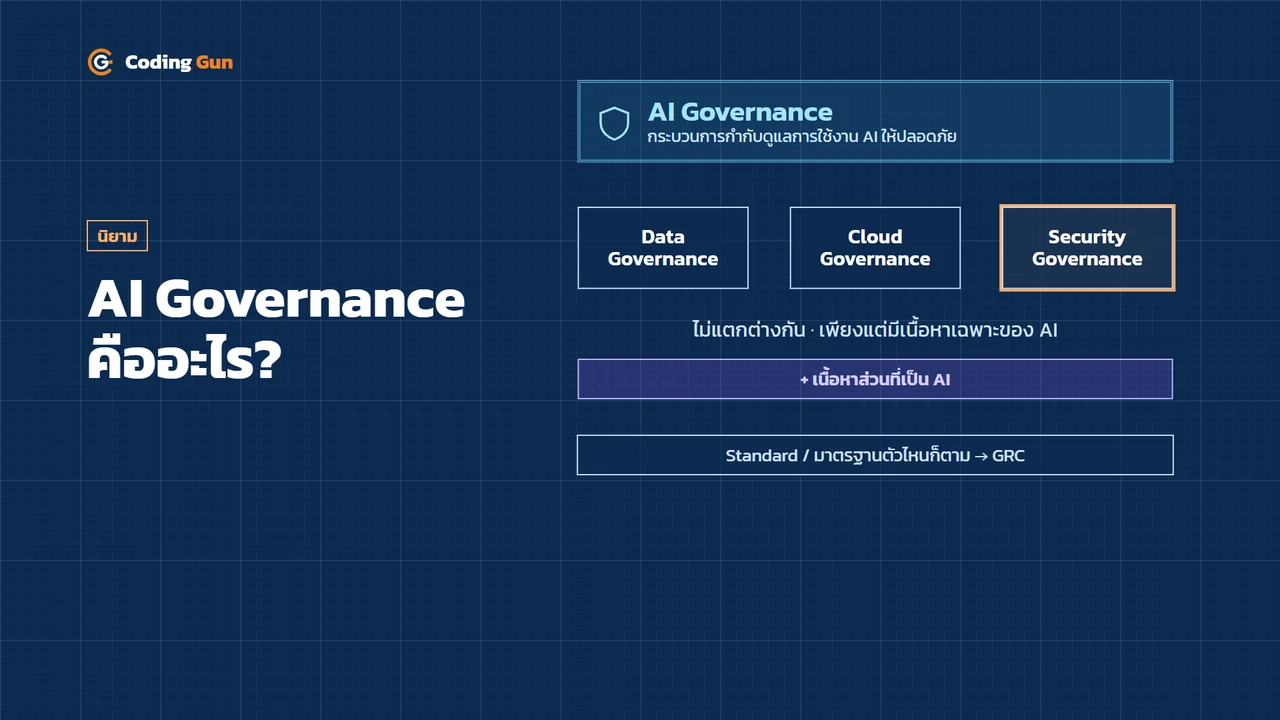
AI Governance คือกระบวนการที่กำกับดูแลการใช้งาน AI ให้ปลอดภัย ซึ่งไม่ได้แตกต่างจาก Data Governance, Cloud Governance หรือ Security Governance เพียงแต่จะมีเนื้อหาในส่วนที่เป็น AI แยกออกมาโดยเฉพาะ
เช่นเดียวกับ Security Governance ไม่ว่าเราจะใช้ Standard(มาตรฐาน) ตัวไหนก็ตาม เราจะพูดถึงกรอบการทำงานใน 3 Layer คือ G, R และ C
G R C: Governance, Risk และ Compliance
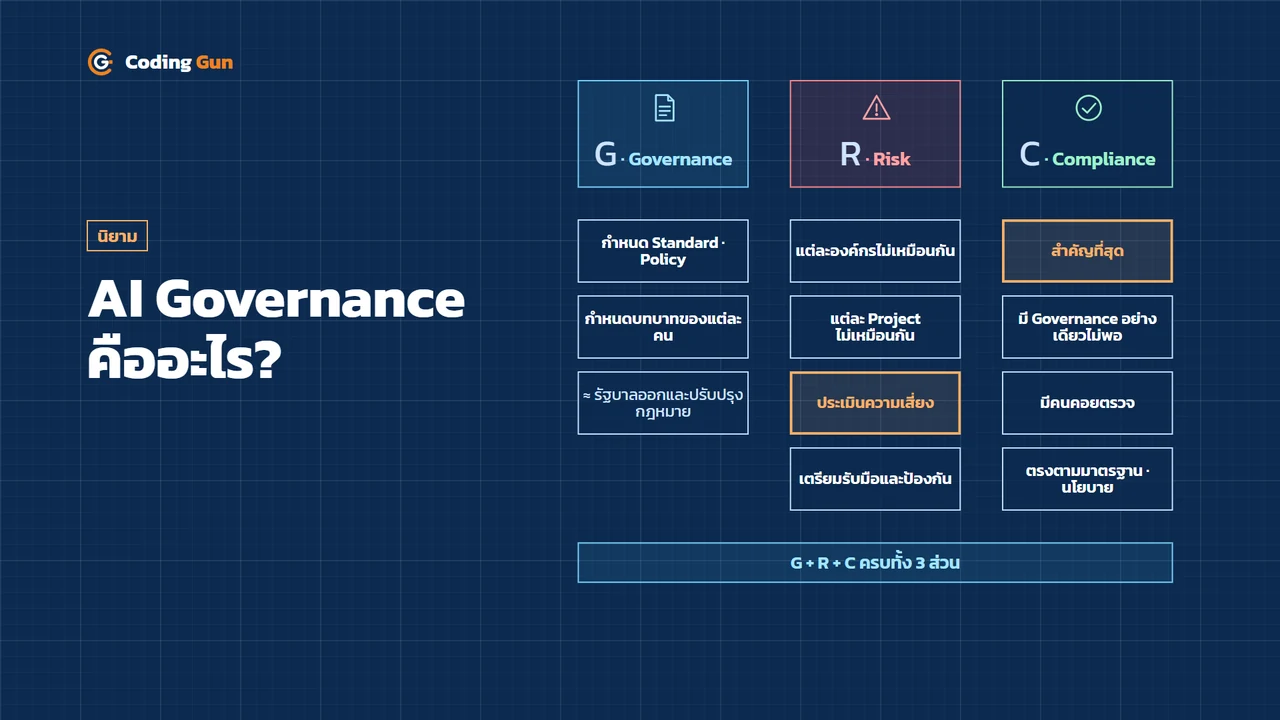
- Governance คือการกำหนด Standard กำหนด Policy และกำหนดบทบาทในการทำงานของแต่ละคน เหมือนกับรัฐบาลที่คอยออกกฎหมาย และคอยปรับปรุงกฎหมายให้เป็นปัจจุบันอยู่เสมอ
- Risk(ความเสี่ยง) การจัดการด้านความปลอดภัยไม่ได้เหมือนกันในทุกระบบและทุกองค์กร เราจึงต้องประเมินความเสี่ยง(Risk Assessment) เพื่อให้รู้ว่าในองค์กร ใน Project หรือในการทำงานแต่ละจุดมีความเสี่ยงอะไรบ้าง แล้วเตรียมวิธีรับมือหรือป้องกันได้ถูกต้อง
- Compliance คือส่วนที่สำคัญที่สุด เพราะการมี Governance เพียงอย่างเดียวไม่ได้ทำให้การทำงานเกิดขึ้นจริง ต้องมีคนเข้าไปคอยตรวจว่าการทำงานของแต่ละคนถูกต้องตามมาตรฐานหรือนโยบายที่วางไว้ใน Governance หรือไม่
ทำไมองค์กรต้องมี AI Governance?
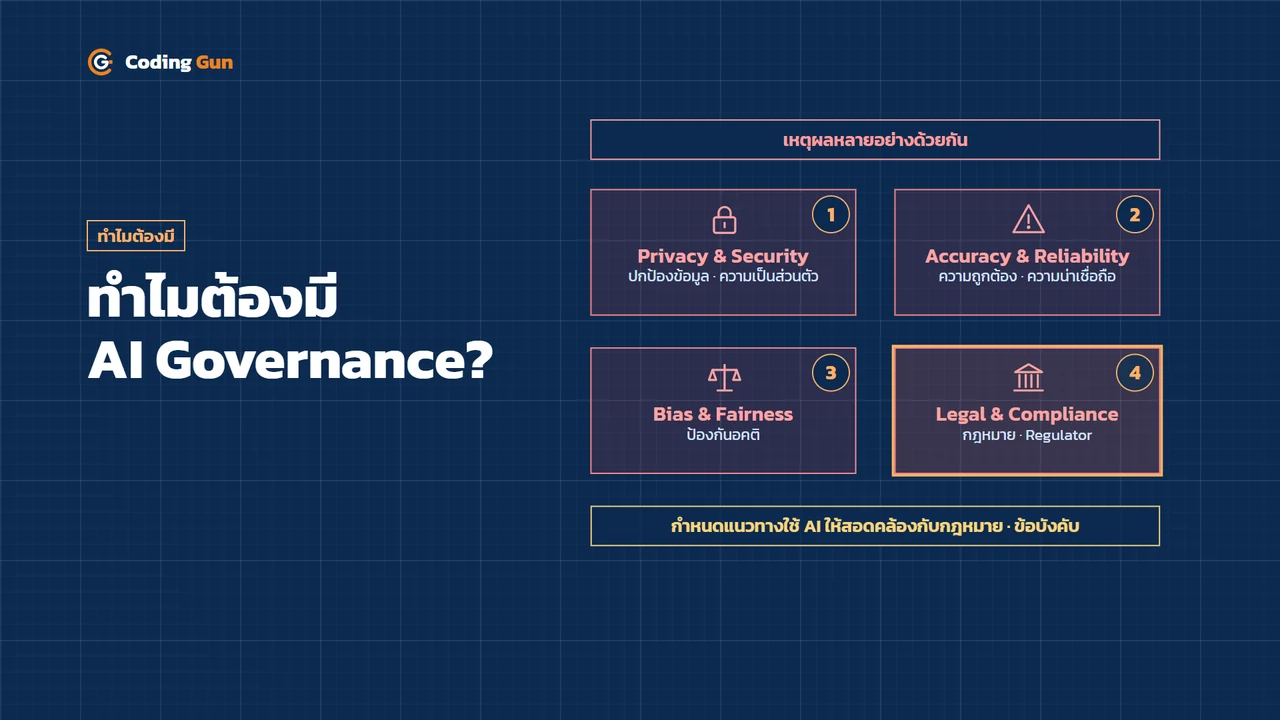
เหตุผลที่องค์กรต้องมี AI Governance มีหลายข้อด้วยกัน
- Privacy & Security ปกป้องข้อมูลและความเป็นส่วนตัว
- Accuracy & Reliability ควบคุมความถูกต้องและความน่าเชื่อถือของผลลัพธ์ที่ได้จาก AI
- Bias & Fairness ป้องกันการปฏิบัติอย่างมีอคติหรือไม่เป็นธรรม(Bias) ซึ่งมักเกิดขึ้นเพราะพื้นฐานการทำงานของ AI มาจากการเรียนรู้ ผลลัพธ์จึงขึ้นอยู่กับประสบการณ์ของ AI หรือข้อมูลที่ใส่เข้าไป จึงอาจมีอคติเกิดขึ้นได้
- Legal & Compliance ถ้าองค์กรต้องอยู่ภายใต้กฎหมายหรือข้อบังคับจาก Regulator(หน่วยงานกำกับดูแล) ก็ต้องกำหนดแนวทางการใช้งาน AI ให้สอดคล้องกับกฎหมายหรือข้อบังคับนั้น
เมื่อองค์กรจัดการความเสี่ยงเหล่านี้ได้ ก็จะสร้างความไว้วางใจ(Trust) ให้กับลูกค้า พนักงาน และ Stakeholder ต่างๆ ได้มากขึ้น
4 เสาหลักของ AI Governance
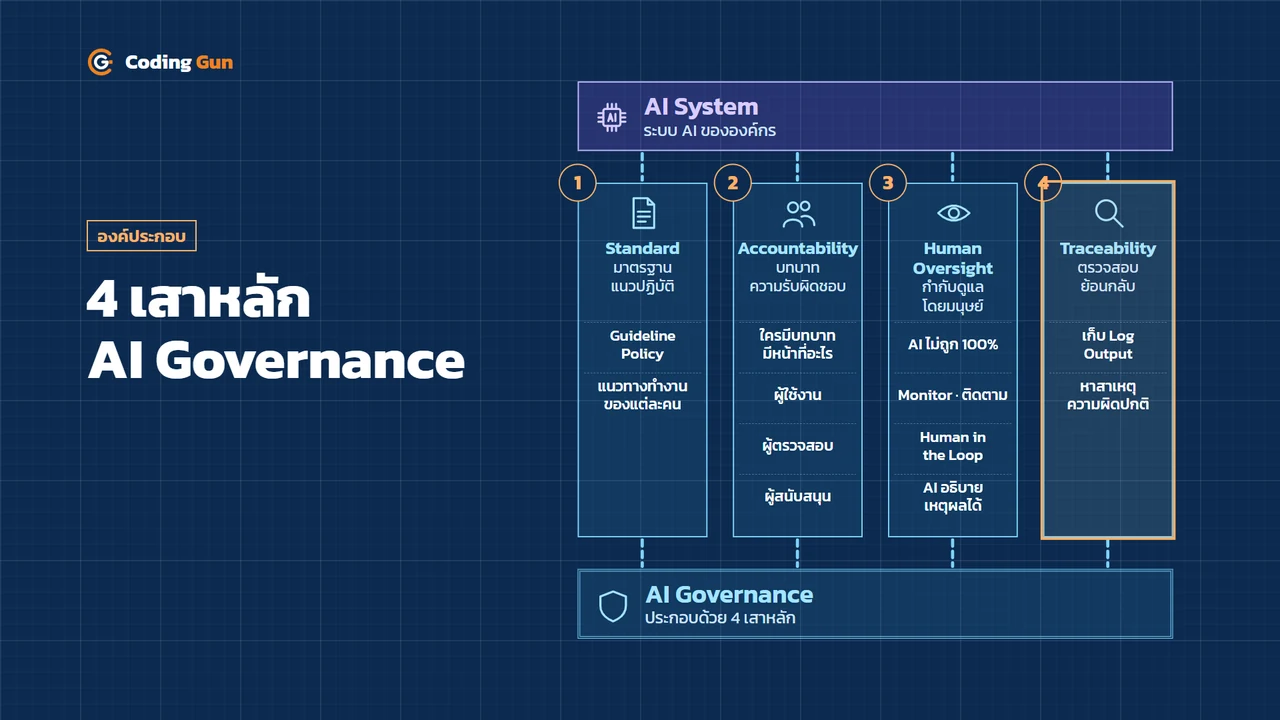
AI Governance ประกอบด้วย 4 เสาหลักดังนี้
- Standard รวม Standard, Guideline และ Policy ไว้ในข้อนี้ทั้งหมด คือการกำหนดมาตรฐานหรือแนวทางการทำงานของแต่ละคน
- Accountability(ความรับผิดชอบ) คือการระบุว่าใครมีบทบาทและหน้าที่อย่างไรในการใช้งาน AI เช่น บางคนเป็นผู้ใช้งาน บางคนเป็นผู้ตรวจสอบ และบางคนเป็นผู้สนับสนุน
- Human Oversight(การกำกับดูแลโดยมนุษย์) การทำงานของ AI ไม่ได้ถูกต้อง 100% เราจึงต้อง Monitor หรือติดตามการทำงานของ AI มี Human in the Loop คอยอนุมัติงานที่มีความสำคัญมากๆ หรือบางครั้งก็ต้องให้ AI อธิบายได้ว่าทำไมถึงคิดแบบนั้น
- Traceability(การตรวจสอบย้อนกลับ) คือการเก็บข้อมูล เก็บบันทึกการทำงาน เก็บ Log และ Output ต่างๆ ไว้ เมื่อเกิดความผิดปกติขึ้น เราจะได้ย้อนกลับไปค้นหา Root Cause(ต้นเหตุของปัญหา) ได้อย่างถูกต้อง
AI Governance ทำงานอย่างไรในองค์กร?
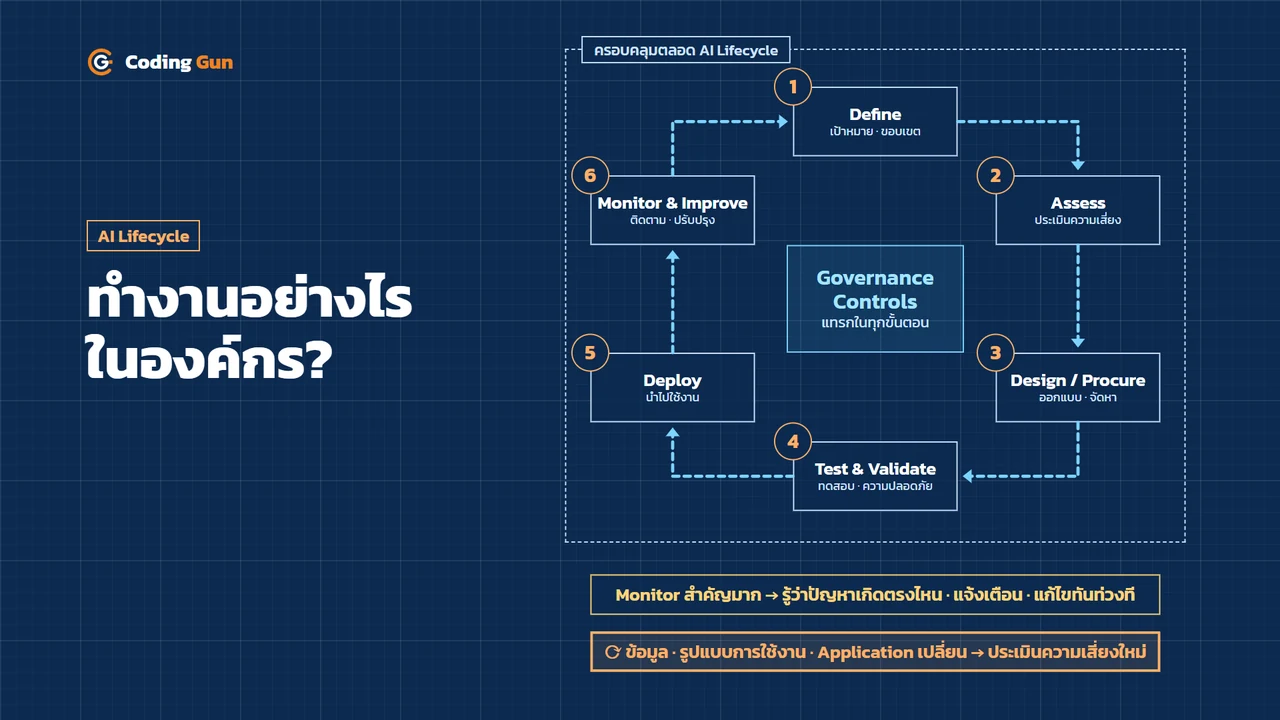
AI Governance ไม่ใช่ขั้นตอนที่เกิดขึ้น ณ เวลาใดเวลาหนึ่งเท่านั้น แต่แทรกอยู่ในทุกขั้นตอนการทำงานขององค์กร และครอบคลุมตลอดวงจรชีวิต(Lifecycle) ของ AI
- Define ก่อนนำ AI เข้ามาใช้ ต้องกำหนดเป้าหมายและขอบเขตให้ชัดเจนว่าจะใช้ AI ทำอะไร เพื่อแก้ปัญหาอะไร
- Assess ประเมินความเสี่ยงตั้งแต่ก่อนนำมาใช้งาน ต้องรู้ว่าการใช้งาน AI มีความเสี่ยงอะไรบ้าง
- Design / Procure ออกแบบระบบ หรือถ้าเป็นการจัดซื้อจัดจ้างหรือจัดหาระบบเข้ามา ก็ต้องเลือกระบบที่น่าเชื่อถือ
- Test & Validate เมื่อได้ระบบมาแล้ว ต้องทดสอบความถูกต้องและความปลอดภัย เพื่อให้แน่ใจว่านำไปใช้งานได้จริง
- Deploy นำไปใช้งานจริง
- Monitor & Improve ติดตามการใช้งานอย่างต่อเนื่อง
ขั้นตอน Monitor สำคัญมาก เพราะทำให้รู้ว่าปัญหาเกิดขึ้นตรงไหน และเมื่อมีความผิดปกติ ก็จะแจ้งเตือนและเข้าไปแก้ไขได้ทันท่วงที
เมื่อข้อมูลเปลี่ยน รูปแบบการใช้งานเปลี่ยน หรือการทำงานของ Application เปลี่ยนไปอย่างมีนัยสำคัญ ก็ต้องประเมินความเสี่ยงใหม่ทั้งหมด
ตัวอย่าง: ใช้ AI คัดเลือกผู้สมัครงาน
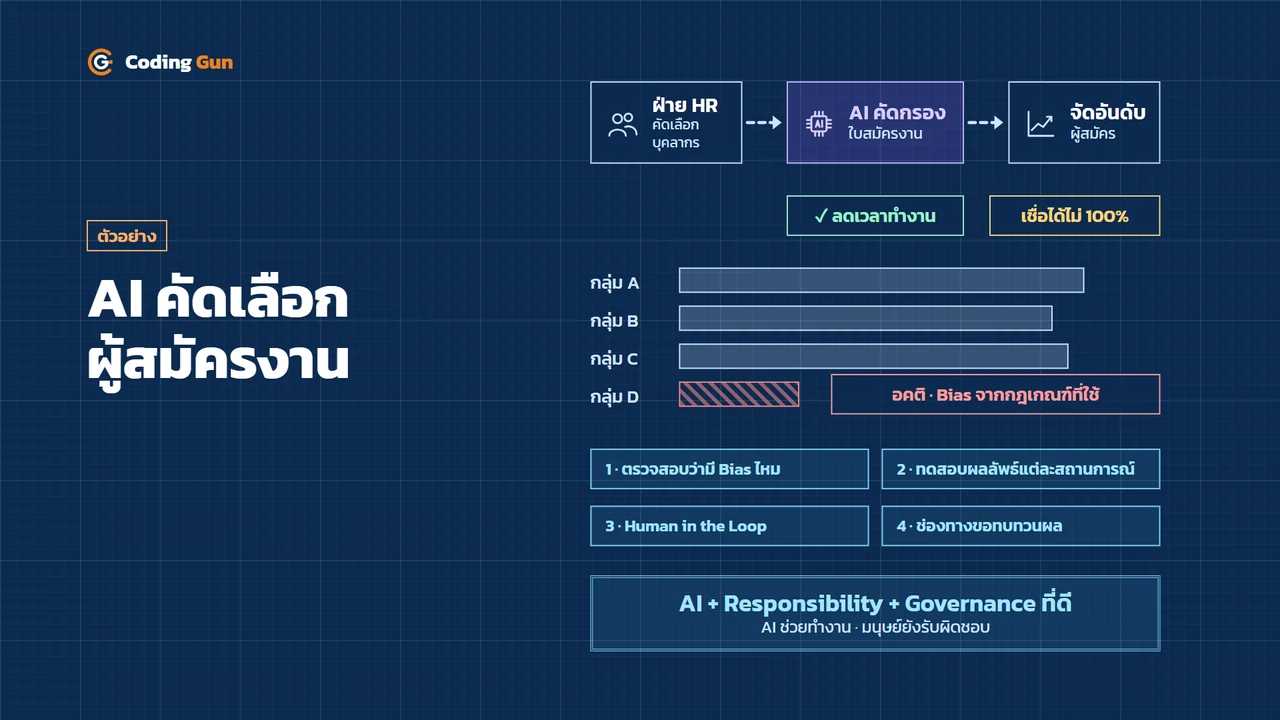
สมมติว่าองค์กรนำ AI เข้ามาช่วยคัดกรองใบสมัครงาน แม้ระบบจะช่วยลดเวลาทำงานไปได้มาก แต่ผลการคัดกรองของ AI ก็ไม่สามารถเชื่อถือได้ 100% เพราะอาจเกิดอคติ(Bias) จากกฎเกณฑ์ที่ใช้ สิ่งที่องค์กรต้องทำคือ
- ตรวจสอบว่าการใช้งาน AI มี Bias หรือไม่
- ทดสอบว่าผลลัพธ์ที่ได้แตกต่างกันหรือไม่ในแต่ละสถานการณ์
- ในขั้นตอนที่สำคัญมากๆ ต้องให้คนเข้าไปแทรกแซงการทำงานได้ นั่นคือต้องมี Human in the Loop
- มีช่องทางให้ผู้สมัครงานยื่นขอให้คนหรือระบบทบทวนผลใหม่อีกครั้ง
นี่คือตัวอย่างการใช้งาน AI ที่มี Responsibility และมี Governance ที่ดี
ใครมีหน้าที่รับผิดชอบ AI Governance?
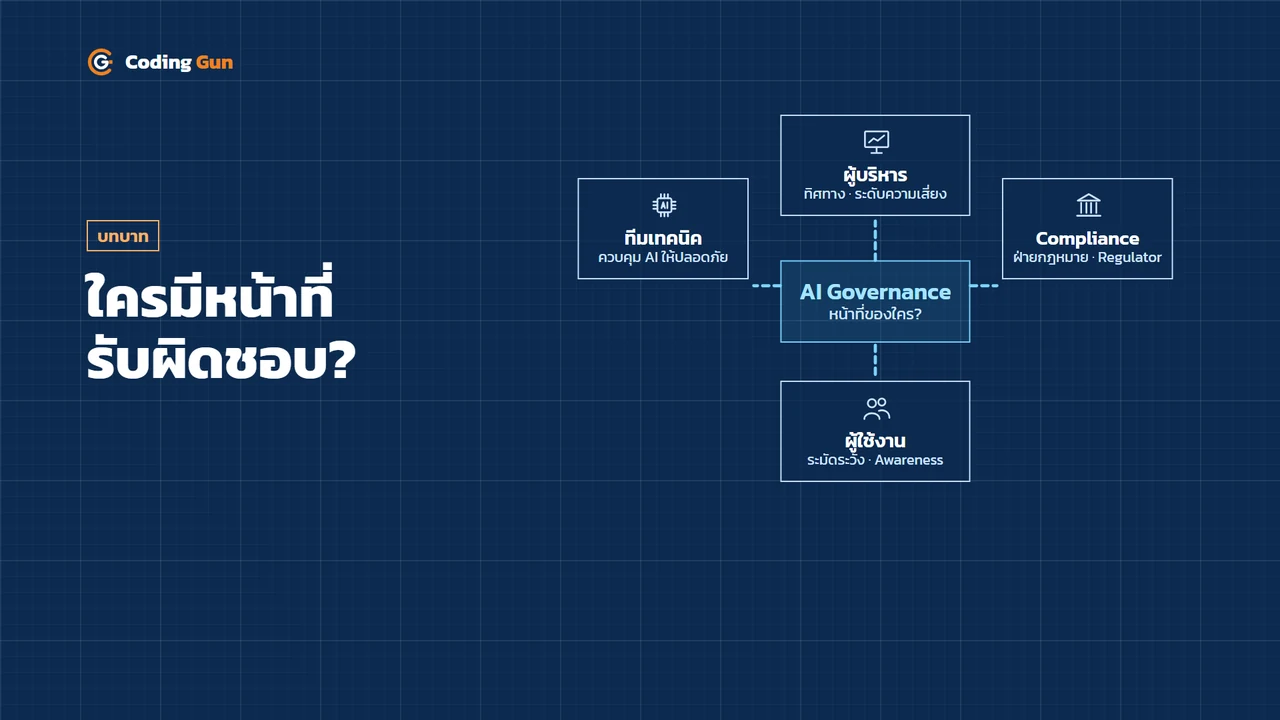
พอได้ยินคำว่า AI Governance หลายคนมักคิดว่าเป็นหน้าที่ของทีม IT, AI Engineer หรือคนที่ดูแลเรื่อง AI แต่จริงๆ แล้ว AI Governance เป็นหน้าที่ของทุกคน และต้องได้รับการสนับสนุนจากทุกฝ่าย เช่น
- ผู้บริหาร กำหนดทิศทาง และกำหนดระดับความเสี่ยงที่องค์กรรับได้
- ทีมเทคนิค ที่ดูแล AI ควบคุมการทำงานของ AI ให้ปลอดภัย
- ฝ่ายกฎหมายหรือ Compliance ตรวจสอบกฎหมายหรือข้อบังคับจาก Regulator ว่ามีข้อไหนที่องค์กรต้องทำให้สอดคล้อง
- ผู้ใช้งาน ใช้งาน AI อย่างระมัดระวังและมี Awareness ที่ดี
AI Governance ไม่ใช่หน้าที่ของคนใดคนหนึ่งหรือทีมใดทีมหนึ่ง แต่ทั้งองค์กรต้องทำงานร่วมกัน
สรุป
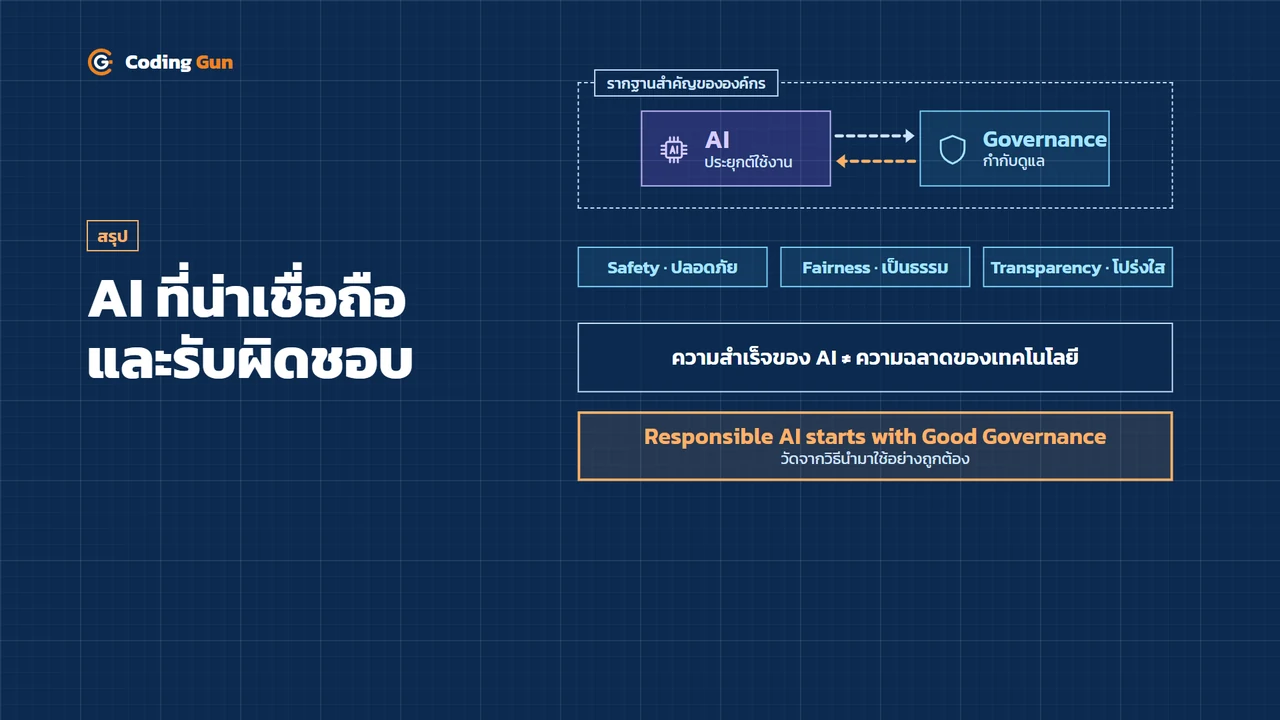
AI Governance คือรากฐานสำคัญของการประยุกต์ใช้ AI ภายในองค์กร เพื่อให้ใช้ AI ได้อย่างปลอดภัย(Safety) เป็นธรรม(Fairness) และโปร่งใส(Transparency) ผ่านกรอบ Governance, Risk และ Compliance, 4 เสาหลัก และการกำกับดูแลตลอด AI Lifecycle
ความสำเร็จของ AI ไม่ได้วัดจากความฉลาดของเทคโนโลยีเพียงอย่างเดียว แต่ยังวัดจากวิธีที่เรานำมาใช้งานอย่างถูกต้องด้วย